Єдиний вхід (SSO) - Ваш провайдер ідентифікації - логін вашої команди
Дозвольте команді входити в Revolink через провайдера ідентифікації, яким ви вже користуєтесь - SAML 2.0 або OpenID Connect, без окремих паролів.
Востаннє оновлено: жовтень 2026
Переходите з іншого скорочувача? Дивіться як перенести посилання
Ваш провайдер ідентифікації
Okta, Entra ID, Google Workspace, Auth0, Keycloak
Revolink SSO
SAML 2.0 або OpenID Connect
Ваша команда
Вхід за робочою поштою
Без SSO
Ще один пароль до ще одного сервісу.
Кожен колега тримає ще один пароль до ще одного сервісу.
Доступ до Revolink живе поза провайдером ідентифікації, яким уже керує ваша компанія.
Ніщо не підтверджує, що вхід іде з поштового домену вашої компанії.
З SSO
Revolink впускає людей через вашого провайдера ідентифікації.
Колеги вводять робочу пошту на екрані входу й продовжують через SSO.
Ви один раз додаєте поштовий домен і підтверджуєте право на нього DNS TXT-записом.
Увімкніть "Вимагати SSO" - і учасників із підтвердженим доменом перенаправлятимуть до вашого провайдера.
Власник воркспейсу завжди зберігає вхід за паролем як запасний варіант.
Налаштування за чотири кроки
Натисніть на будь-який скріншот, щоб збільшити.
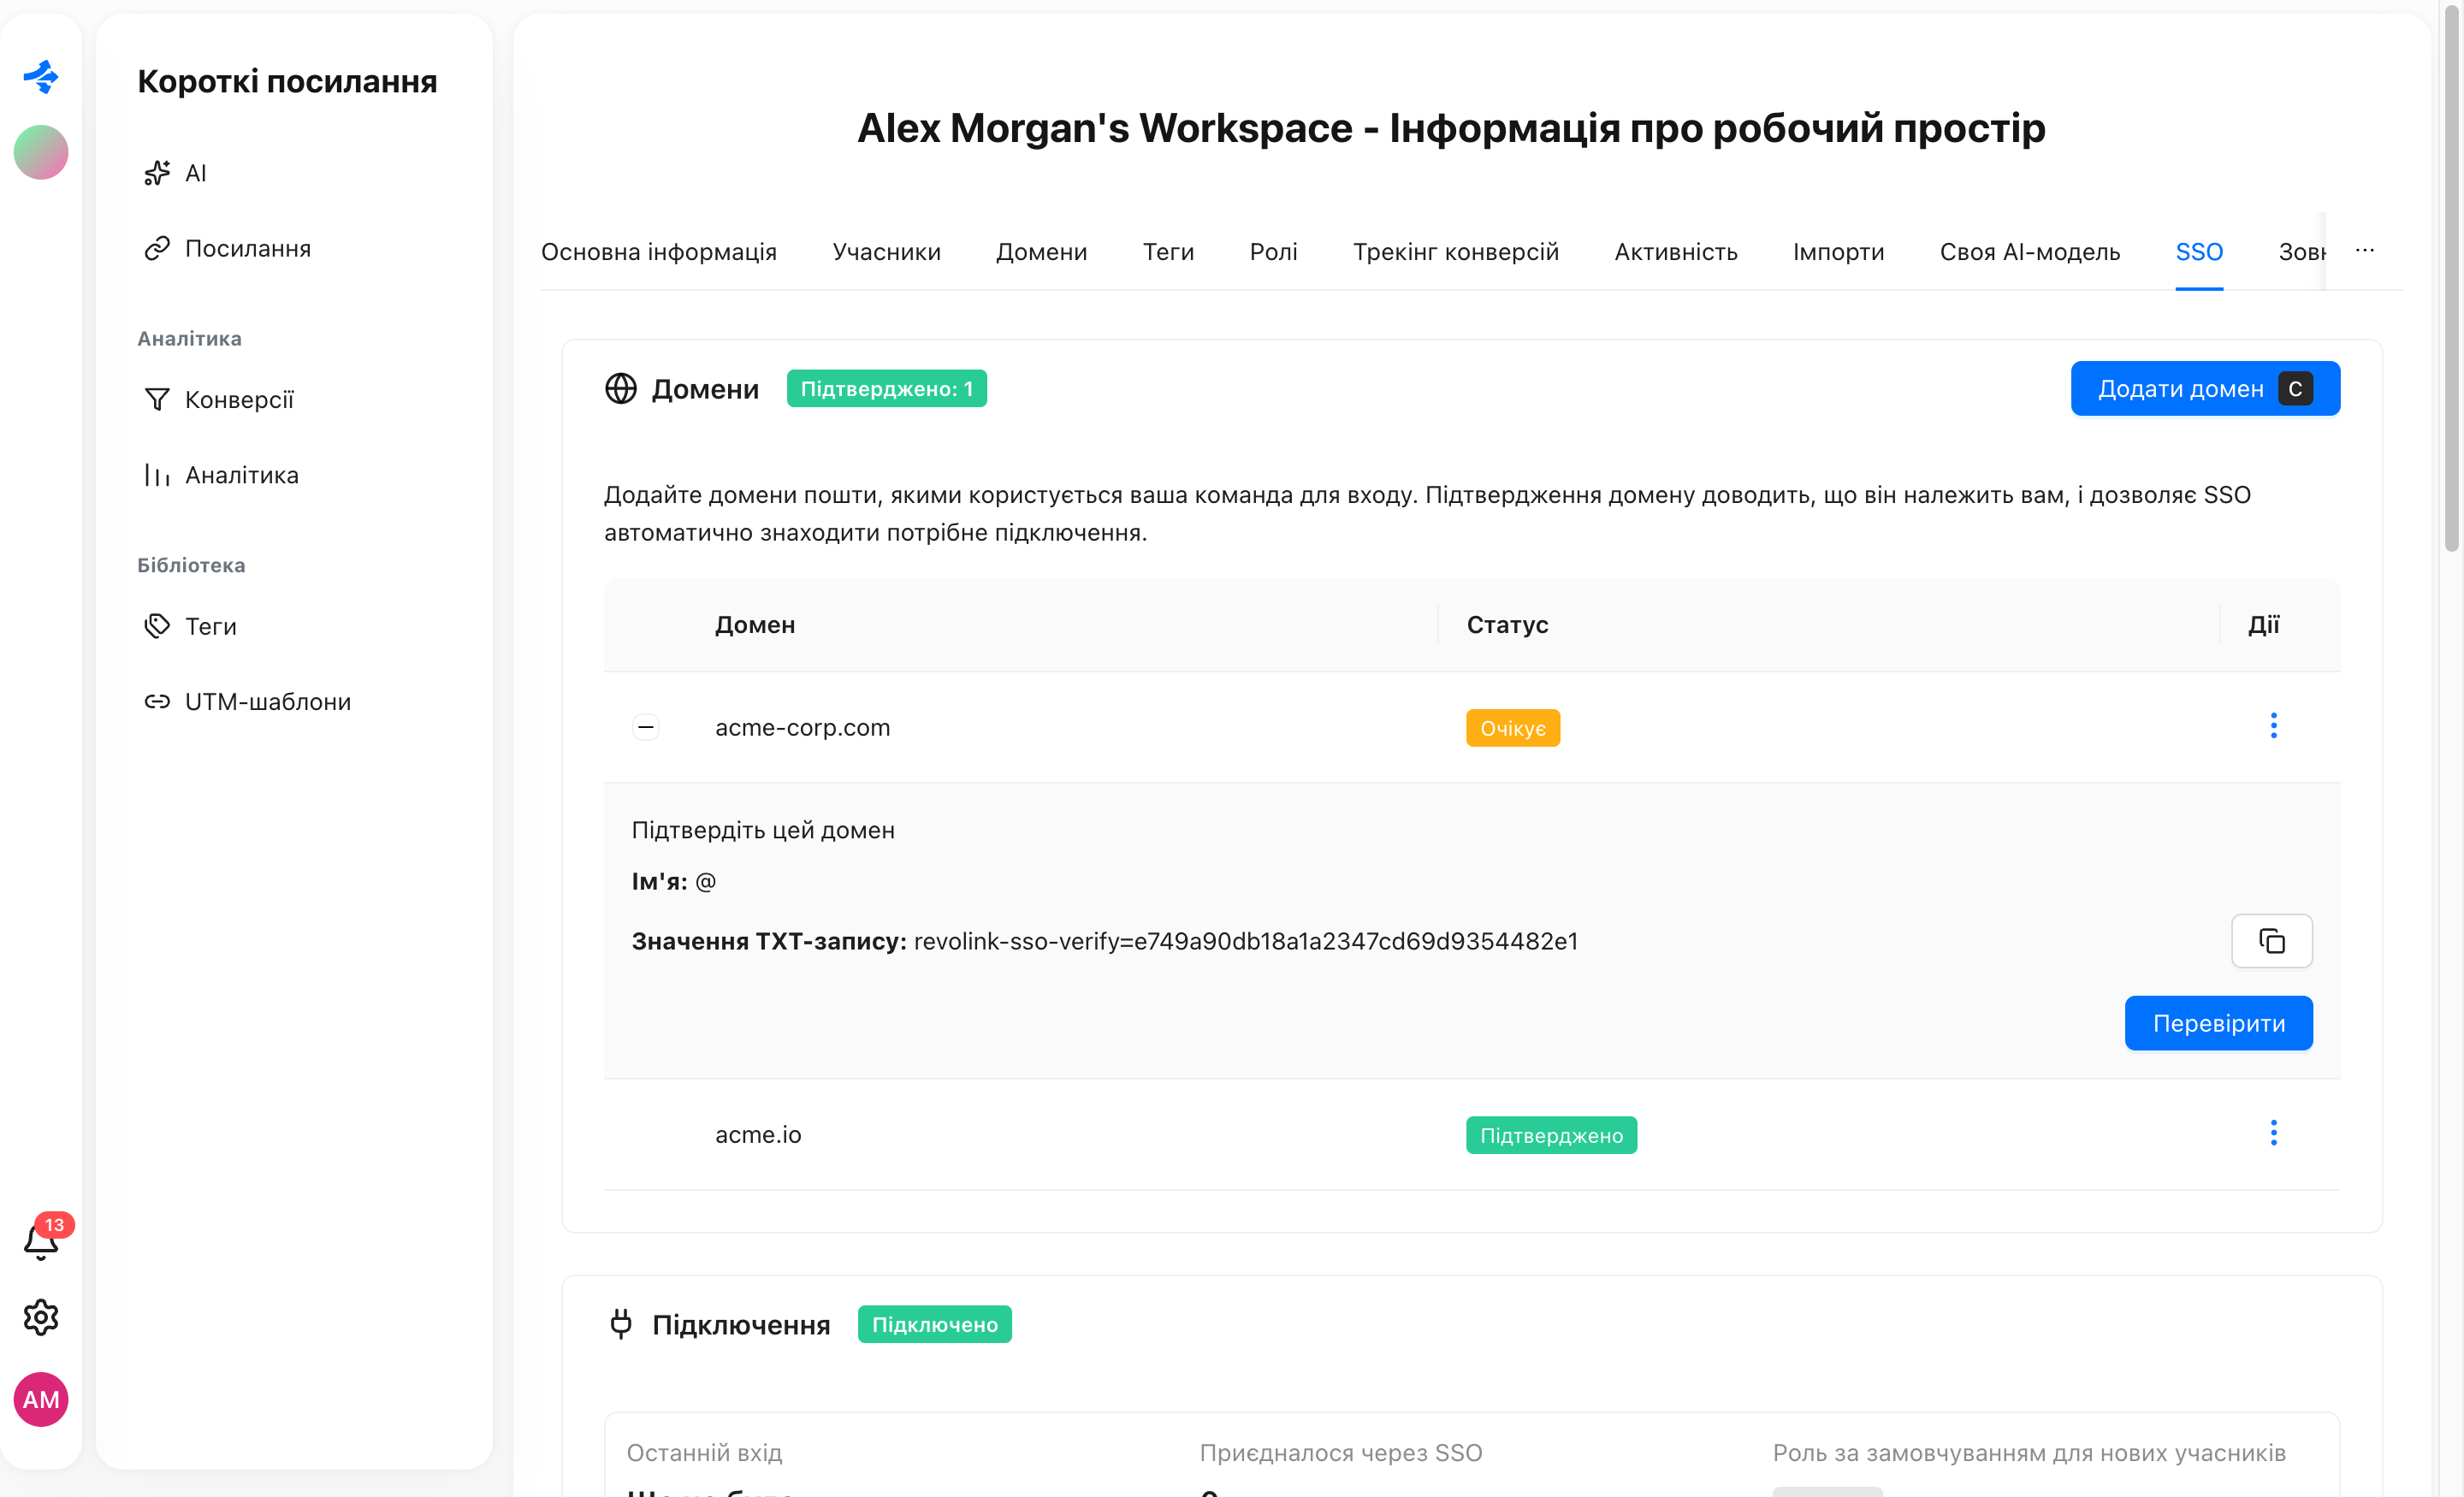
1. Підтвердіть поштовий домен
Додайте домен, з яким входить ваша команда. Revolink дасть DNS TXT-запис (ім'я @ і значення), який потрібно опублікувати; щойно його знайдено, домен стає підтвердженим. Публічні поштові сервіси на кшталт Gmail не підходять.
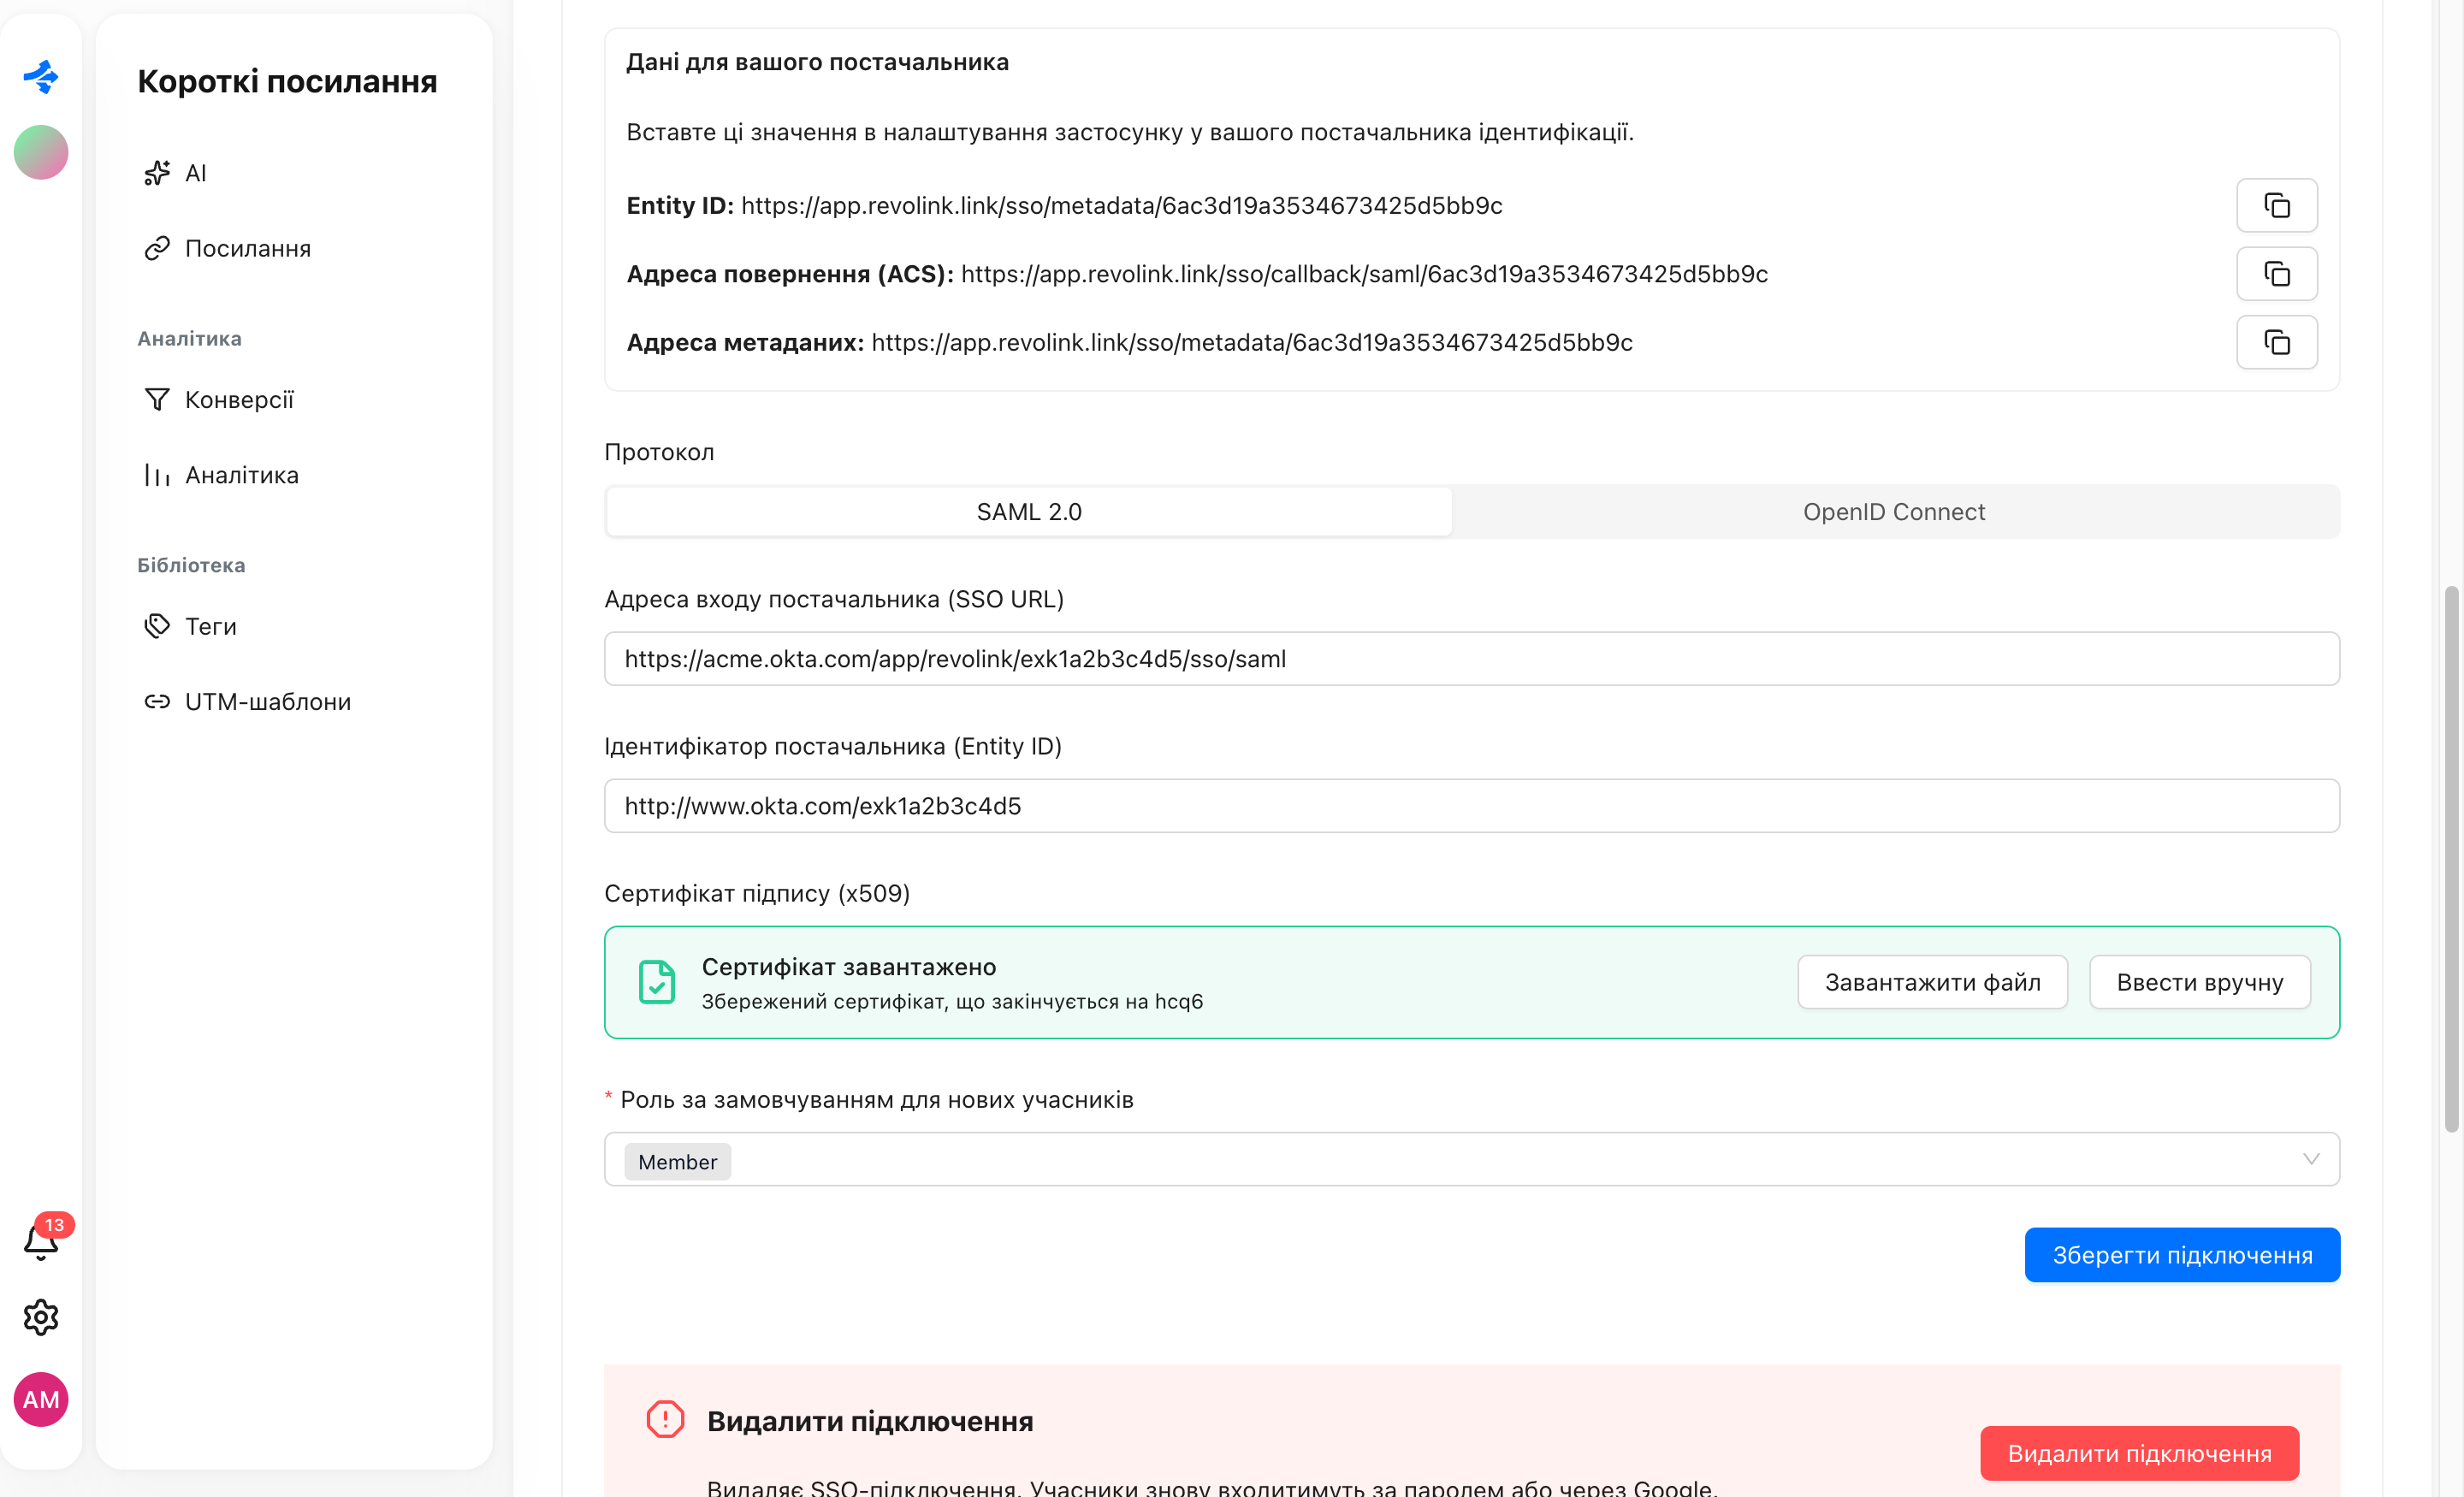
2. Підключіть провайдера ідентифікації
Оберіть SAML 2.0 або OpenID Connect і вставте адресу входу та ідентифікатор провайдера. Завантажте сертифікат підпису (.cer, .crt або .pem) чи вставте його вручну й виберіть роль у воркспейсі за замовчуванням для нових учасників. Entity ID, адреса повернення (ACS) і адреса метаданих для застосунку у вашого провайдера показані над формою.
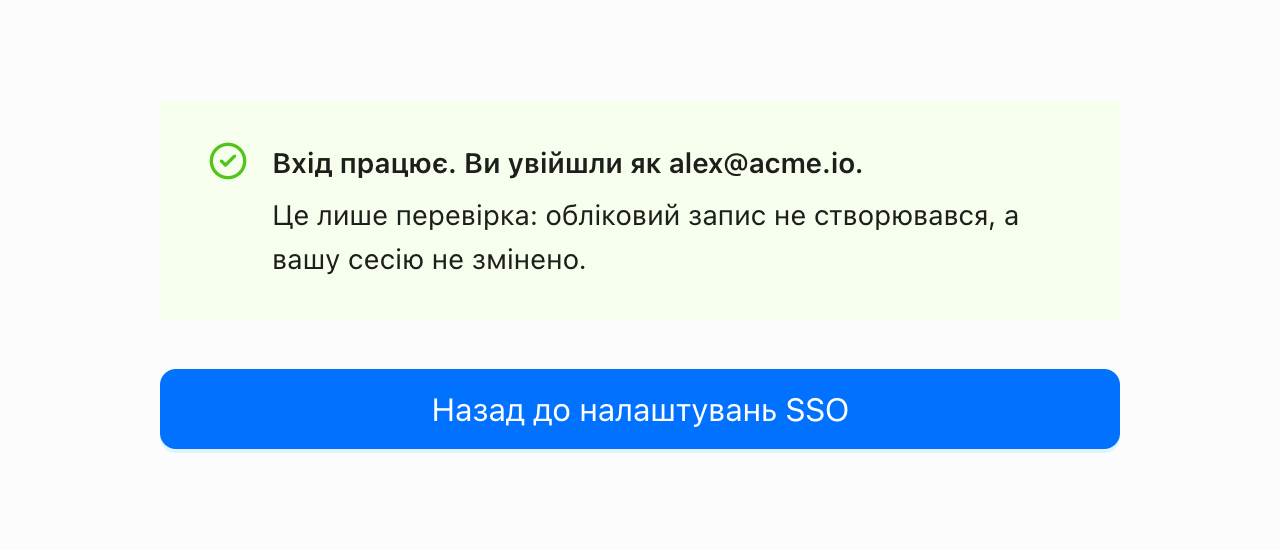
3. Спершу перевірте вхід
Запустіть тестовий вхід, перш ніж щось вимагати. Він підтверджує, що вхід працює: обліковий запис не створюється, а ваша сесія не змінюється.
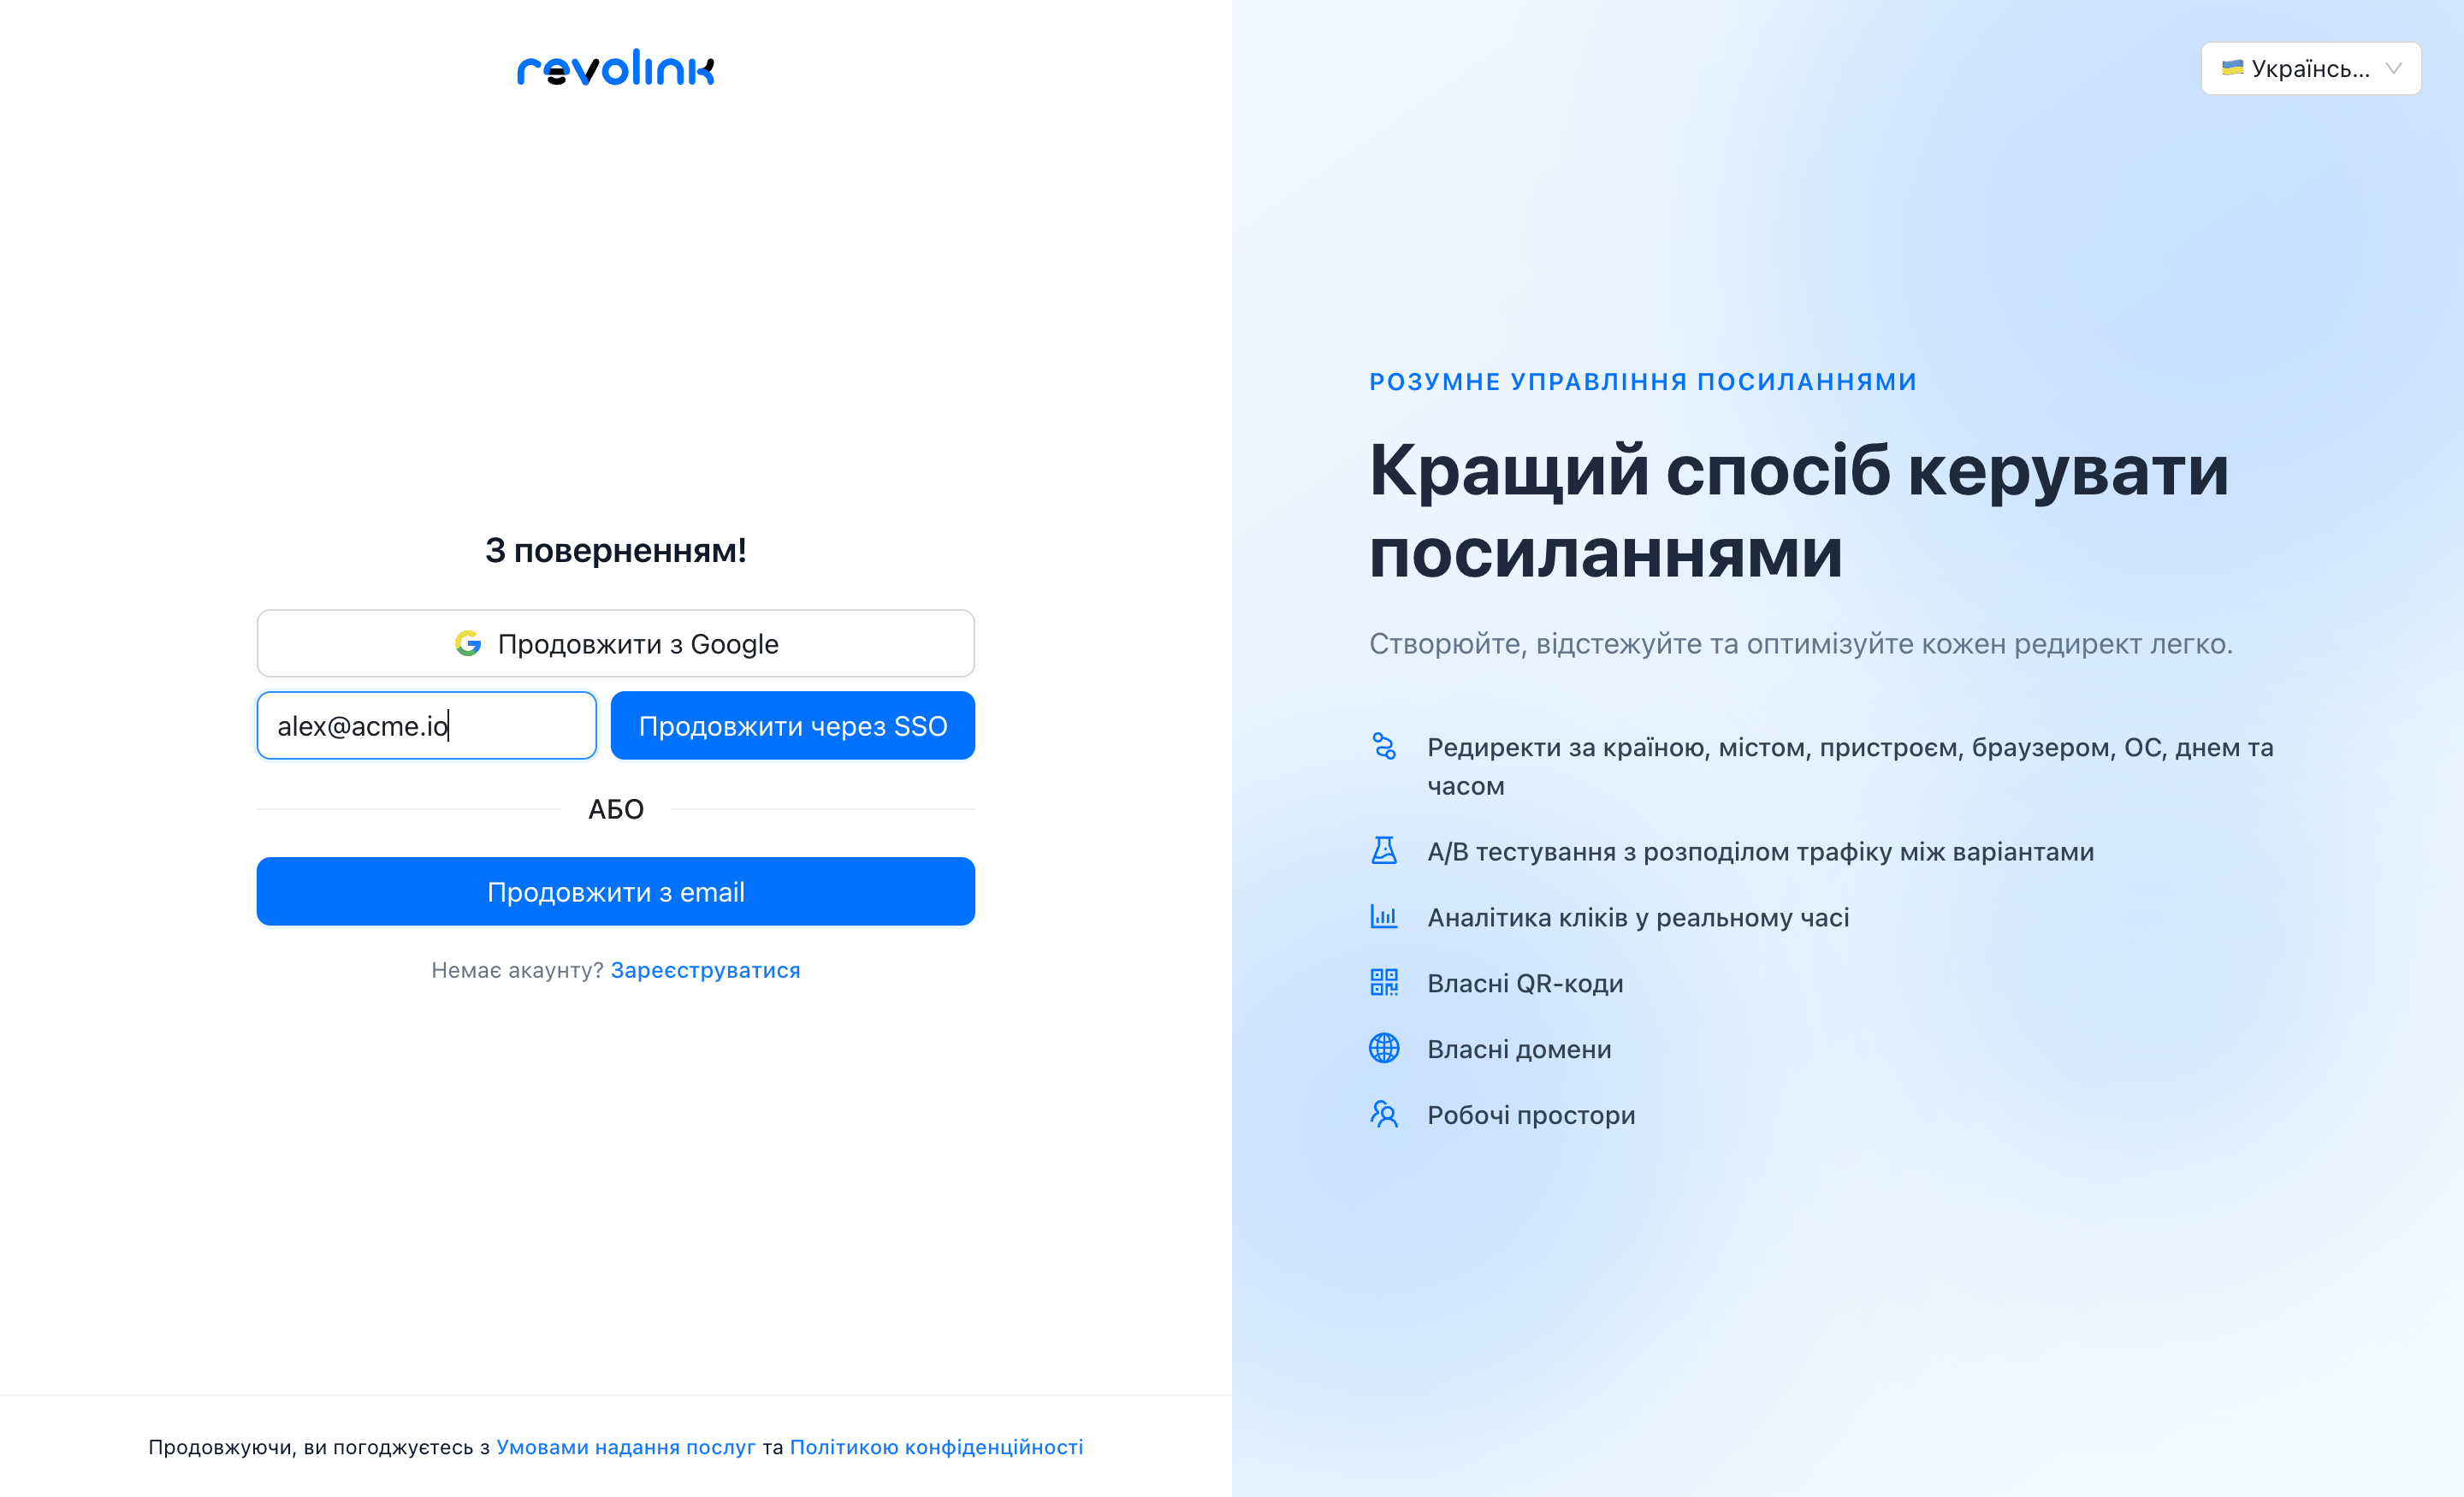
4. Команда входить за робочою поштою
На екрані входу учасники вводять робочу пошту й продовжують через SSO. Коли будете готові, увімкніть "Вимагати SSO".
Що можна налаштувати
Елементи керування, які сьогодні є у вкладці SSO.
Два протоколи
Підключайтесь через SAML 2.0 або OpenID Connect - залежно від того, що підтримує ваш провайдер.
Підтвердження домену
Підтвердіть право на поштовий домен DNS TXT-записом, перш ніж SSO його використає.
Сертифікат підпису
Завантажте файл .cer, .crt чи .pem або вставте сертифікат вручну.
Роль за замовчуванням
Оберіть роль, яку отримують нові учасники при вході через SSO: Manager або Member.
Вимагати SSO
Необов'язково. Учасників із підтвердженим доменом спрямовують до вашого провайдера; власник зберігає вхід за паролем.
Видимість
Бачте останній вхід через SSO і скільки людей приєдналися через SSO.
2
Протоколи: SAML 2.0 і OIDC
TXT
DNS-запис підтверджує домен
Тест
Перевірка входу перед вимогою SSO
Business
План із SSO
Поширені запитання
Яких провайдерів ідентифікації можна використовувати?
Revolink підключається через SAML 2.0 або OpenID Connect. У налаштуваннях SSO як приклади названо Okta, Entra ID, Google Workspace, Auth0 і Keycloak.
Який план містить SSO?
План Business. Єдиний вхід вимагає саме його, в інших планах його немає.
Чи треба підтверджувати право на домен?
Так. Ви публікуєте DNS TXT-запис і підтверджуєте його. Публічні поштові сервіси, як-от Gmail, для SSO не підходять.
Чи можна спробувати, перш ніж змушувати всіх?
Так. Спершу запустіть тестовий вхід: обліковий запис не створюється, а ваша сесія не змінюється. Вимога SSO - окремий перемикач.
Що буде з паролями, коли SSO обов'язковий?
Учасники з підтвердженим поштовим доменом більше не зможуть входити за паролем чи через Google - їх перенаправлятимуть до провайдера ідентифікації. Ви як власник воркспейсу завжди зберігаєте вхід за паролем як запасний варіант.
Що якщо видалити підключення SSO?
Учасники знову входитимуть за паролем або через Google, а додані домени залишаться. Люди, які приєдналися лише через SSO, ще не мають пароля, тож задають його через "Забули пароль?".
Дізнайтесь більше про можливості Revolink
Готові почати з Revolink?
Приєднуйтесь до команд та креаторів, які контролюють кожен клік за допомогою інтелектуальної маршрутизації. Запускайте розумніші кампанії, оптимізуйте трафік у реальному часі та зростайте без обмежень.
Почати безкоштовноБезкоштовно назавжди · Без кредитної картки · Скасуйте будь-коли
Вже маєте посилання? Імпортуйте їх