Inicio de sesión único (SSO) - Tu proveedor de identidad, el acceso de tu equipo
Permite que tu equipo acceda a Revolink con el proveedor de identidad que ya usas - SAML 2.0 u OpenID Connect, sin contraseñas aparte que gestionar.
Última actualización: octubre de 2026
¿Vienes de otro acortador? Consulta cómo migrar tus enlaces
Tu proveedor de identidad
Okta, Entra ID, Google Workspace, Auth0, Keycloak
Revolink SSO
SAML 2.0 u OpenID Connect
Tu equipo
Acceso con el correo de trabajo
Sin SSO
Una contraseña más para una herramienta más.
Cada compañero guarda una contraseña más para una herramienta más.
El acceso a Revolink vive fuera del proveedor de identidad que tu empresa ya gestiona.
Nada demuestra que un acceso viene del dominio de correo de tu empresa.
Con SSO
Revolink da acceso a través de tu proveedor de identidad.
Tus compañeros escriben su correo de trabajo en la pantalla de acceso y continúan con SSO.
Añades tu dominio de correo una vez y demuestras que es tuyo con un registro DNS TXT.
Activa "Exigir SSO" y los miembros con un dominio verificado son redirigidos a tu proveedor de identidad.
Como propietario del espacio de trabajo, siempre conservas el acceso con contraseña como respaldo.
Configúralo en cuatro pasos
Haz clic en cualquier captura para ampliarla.
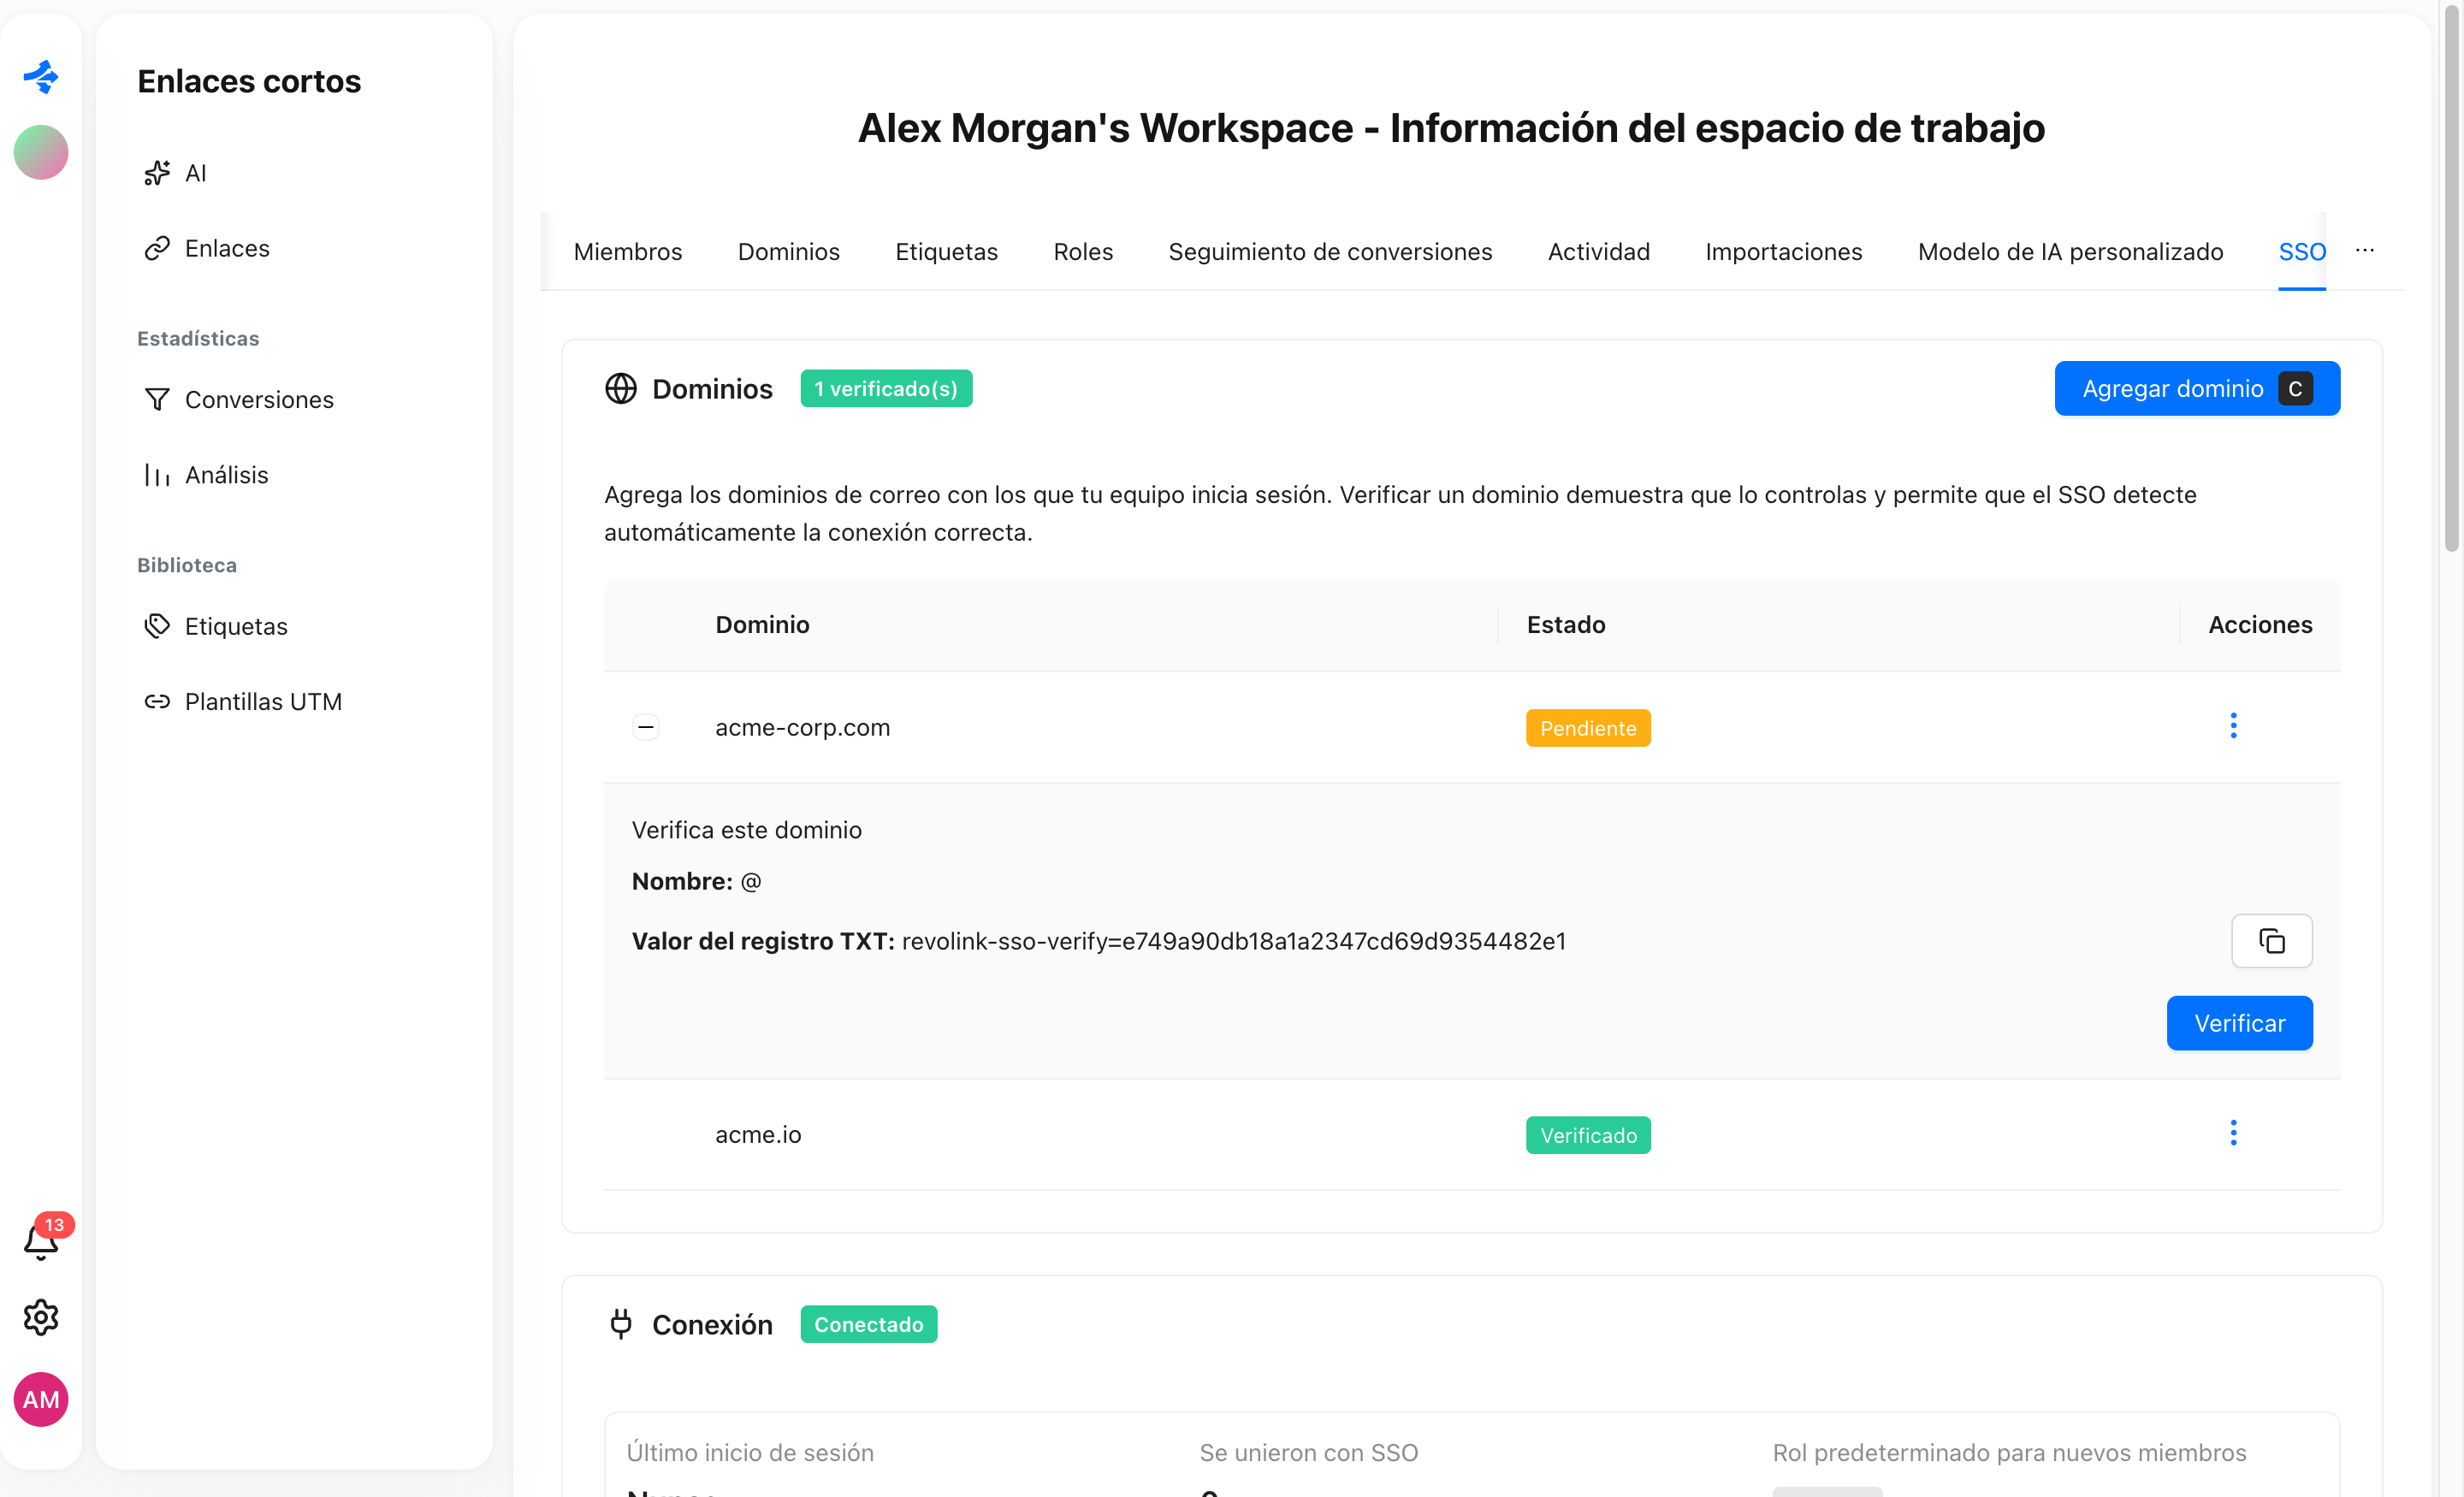
1. Verifica tu dominio de correo
Añade el dominio con el que accede tu equipo. Revolink te da un registro DNS TXT (nombre @ y un valor) para publicar; en cuanto se encuentra, el dominio pasa a Verificado. Los proveedores de correo públicos como Gmail no se pueden usar.
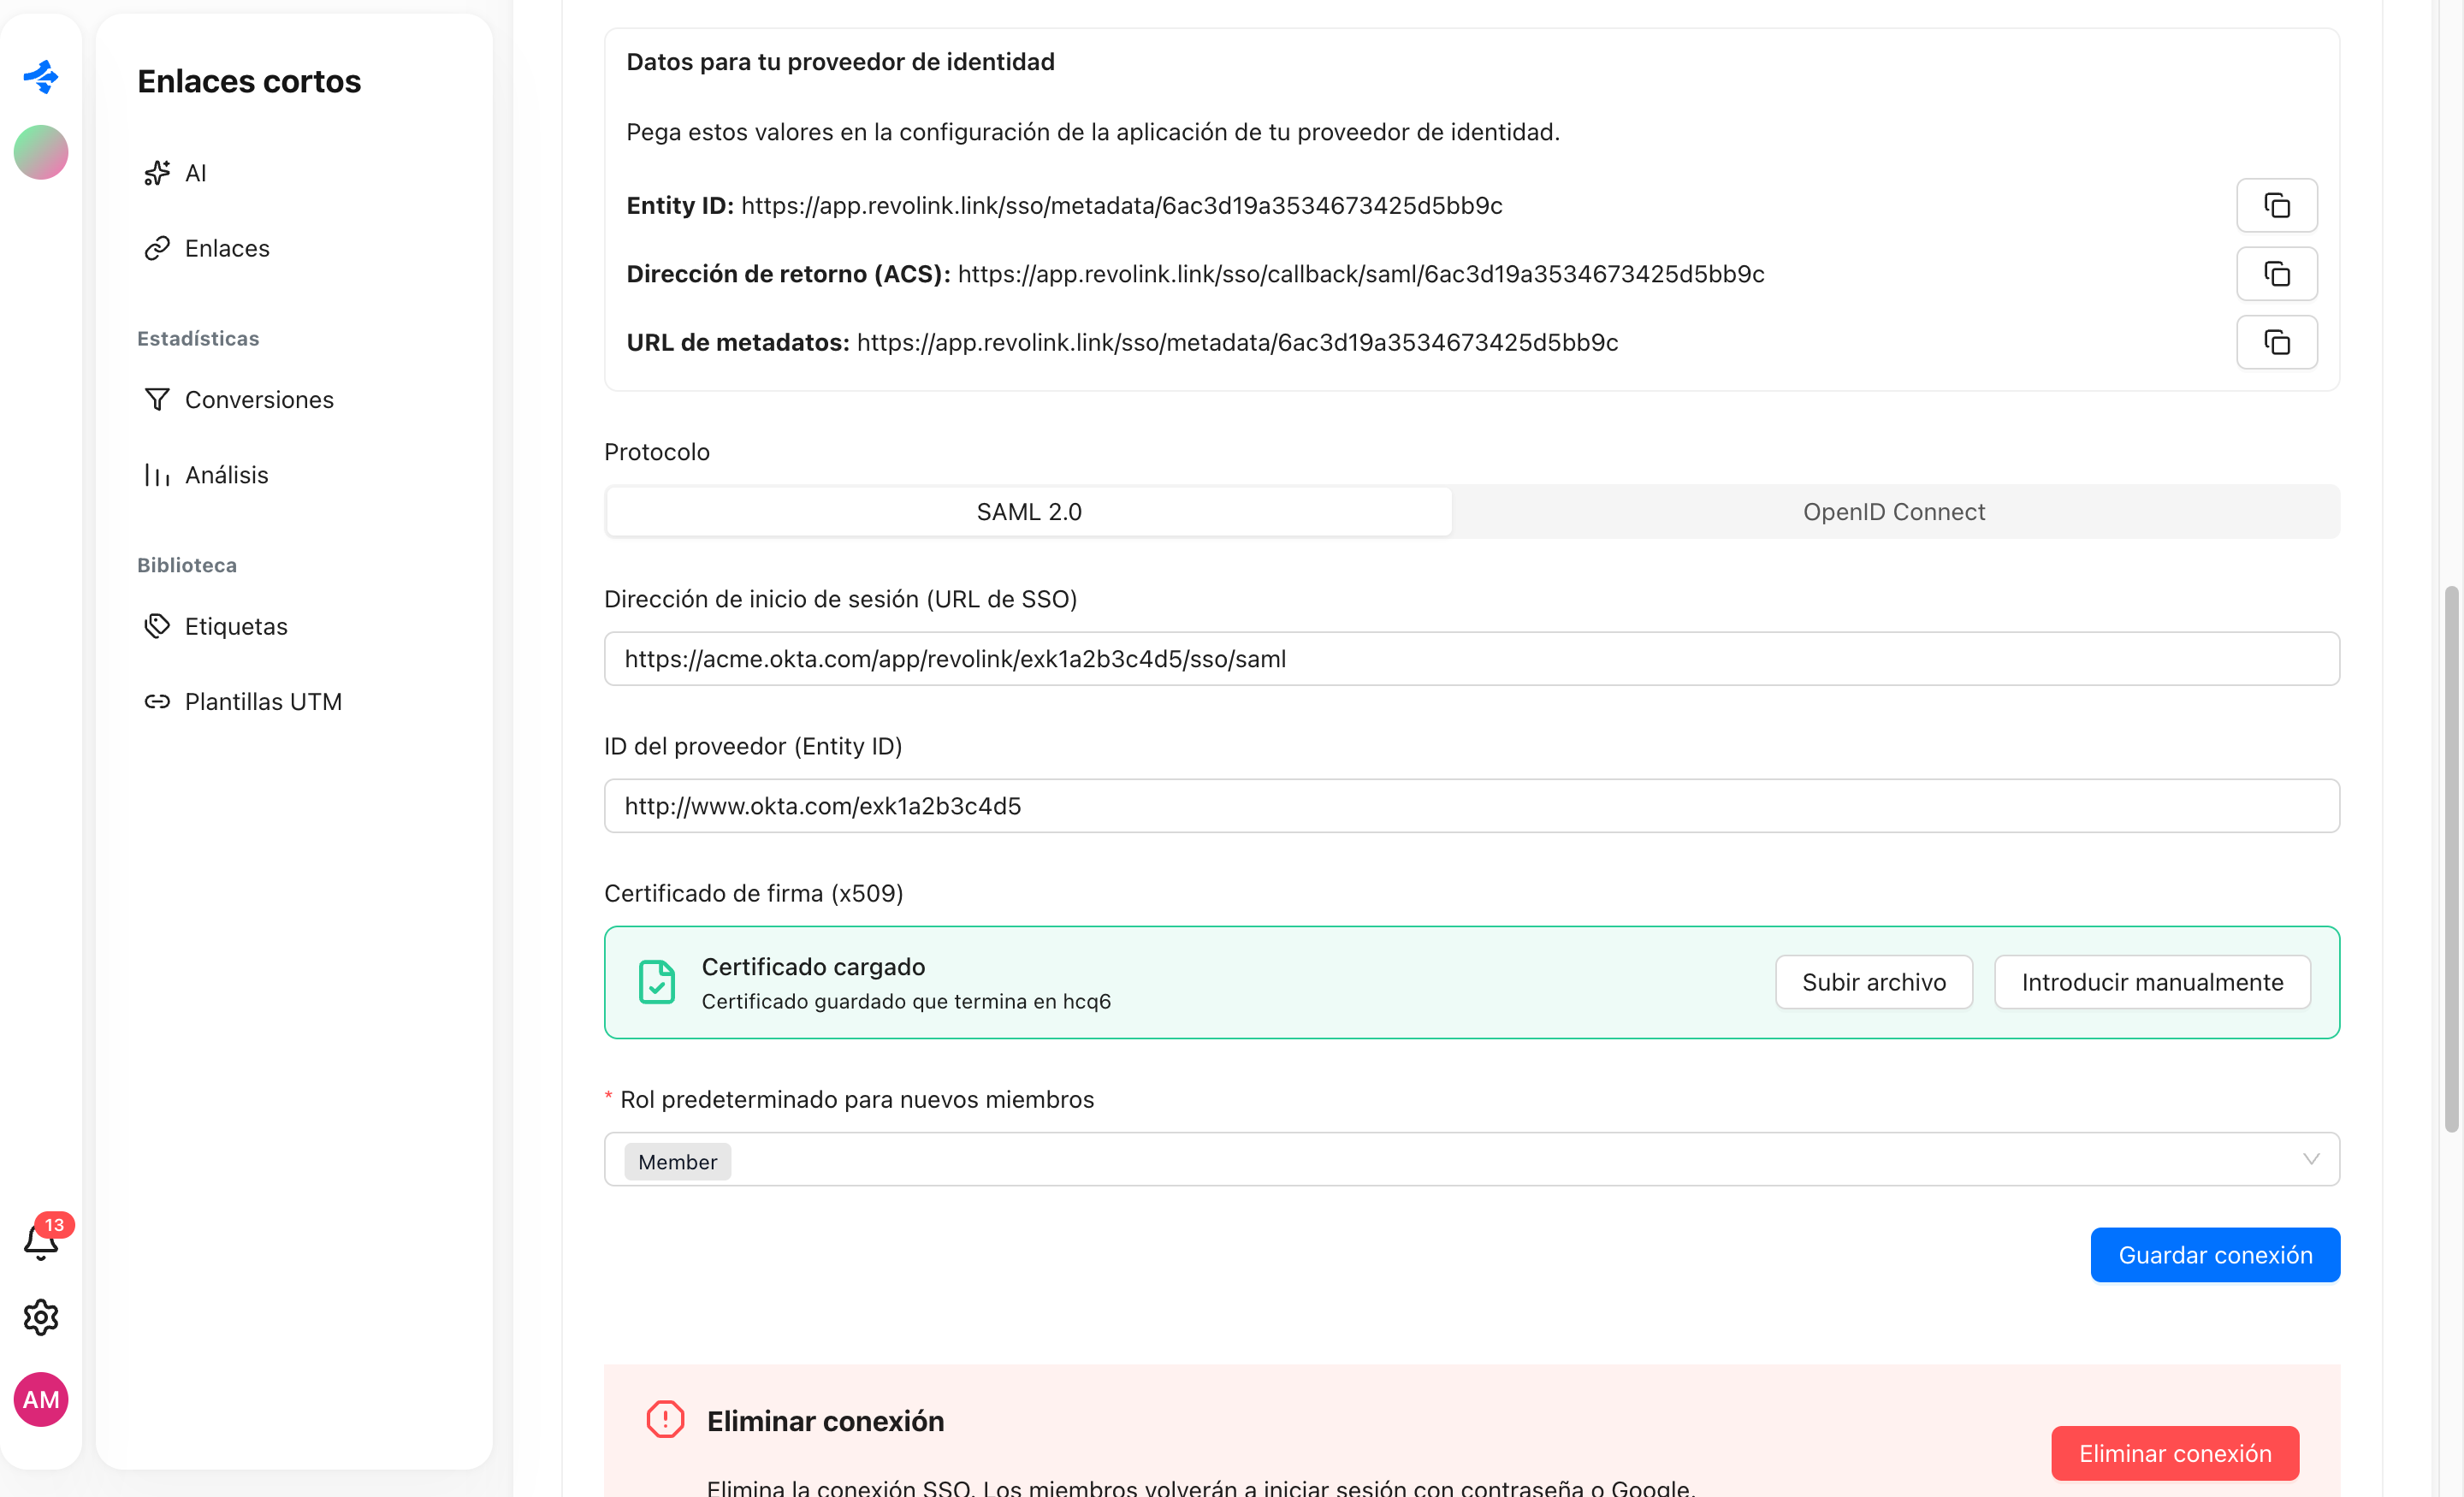
2. Conecta tu proveedor de identidad
Elige SAML 2.0 u OpenID Connect y pega la dirección de acceso y el ID de tu proveedor. Sube el certificado de firma (.cer, .crt o .pem) o pégalo a mano, y elige el rol del espacio de trabajo por defecto para los nuevos miembros. El Entity ID, la URL de respuesta (ACS) y la URL de metadatos para la aplicación de tu proveedor aparecen justo encima del formulario.
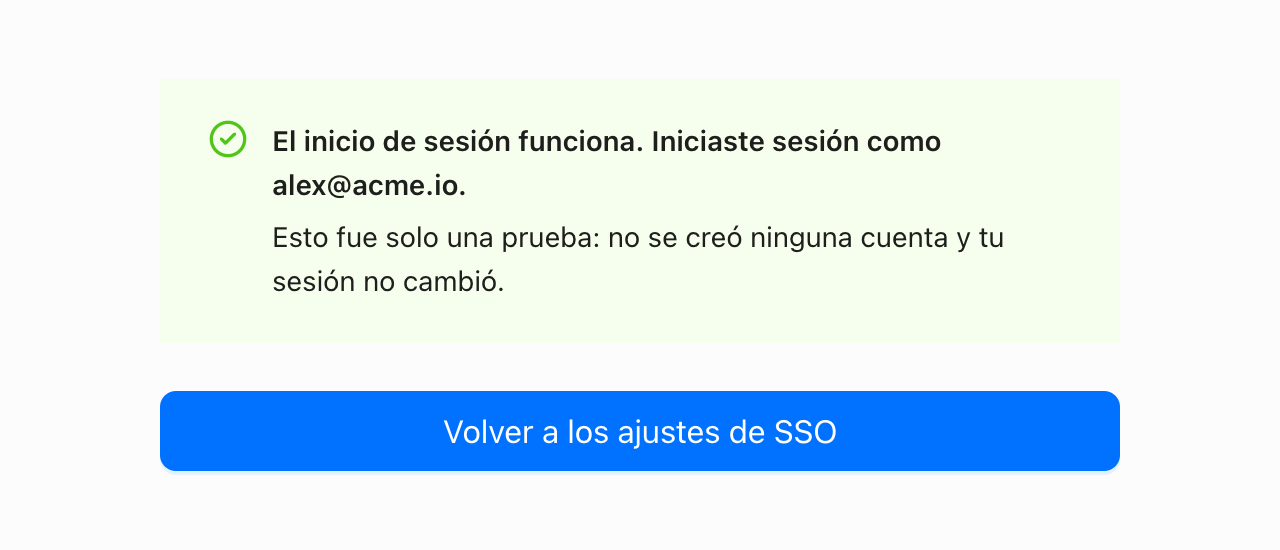
3. Prueba el acceso primero
Haz un acceso de prueba antes de exigir nada. Confirma que el acceso funciona: no se crea ninguna cuenta y tu sesión no cambia.
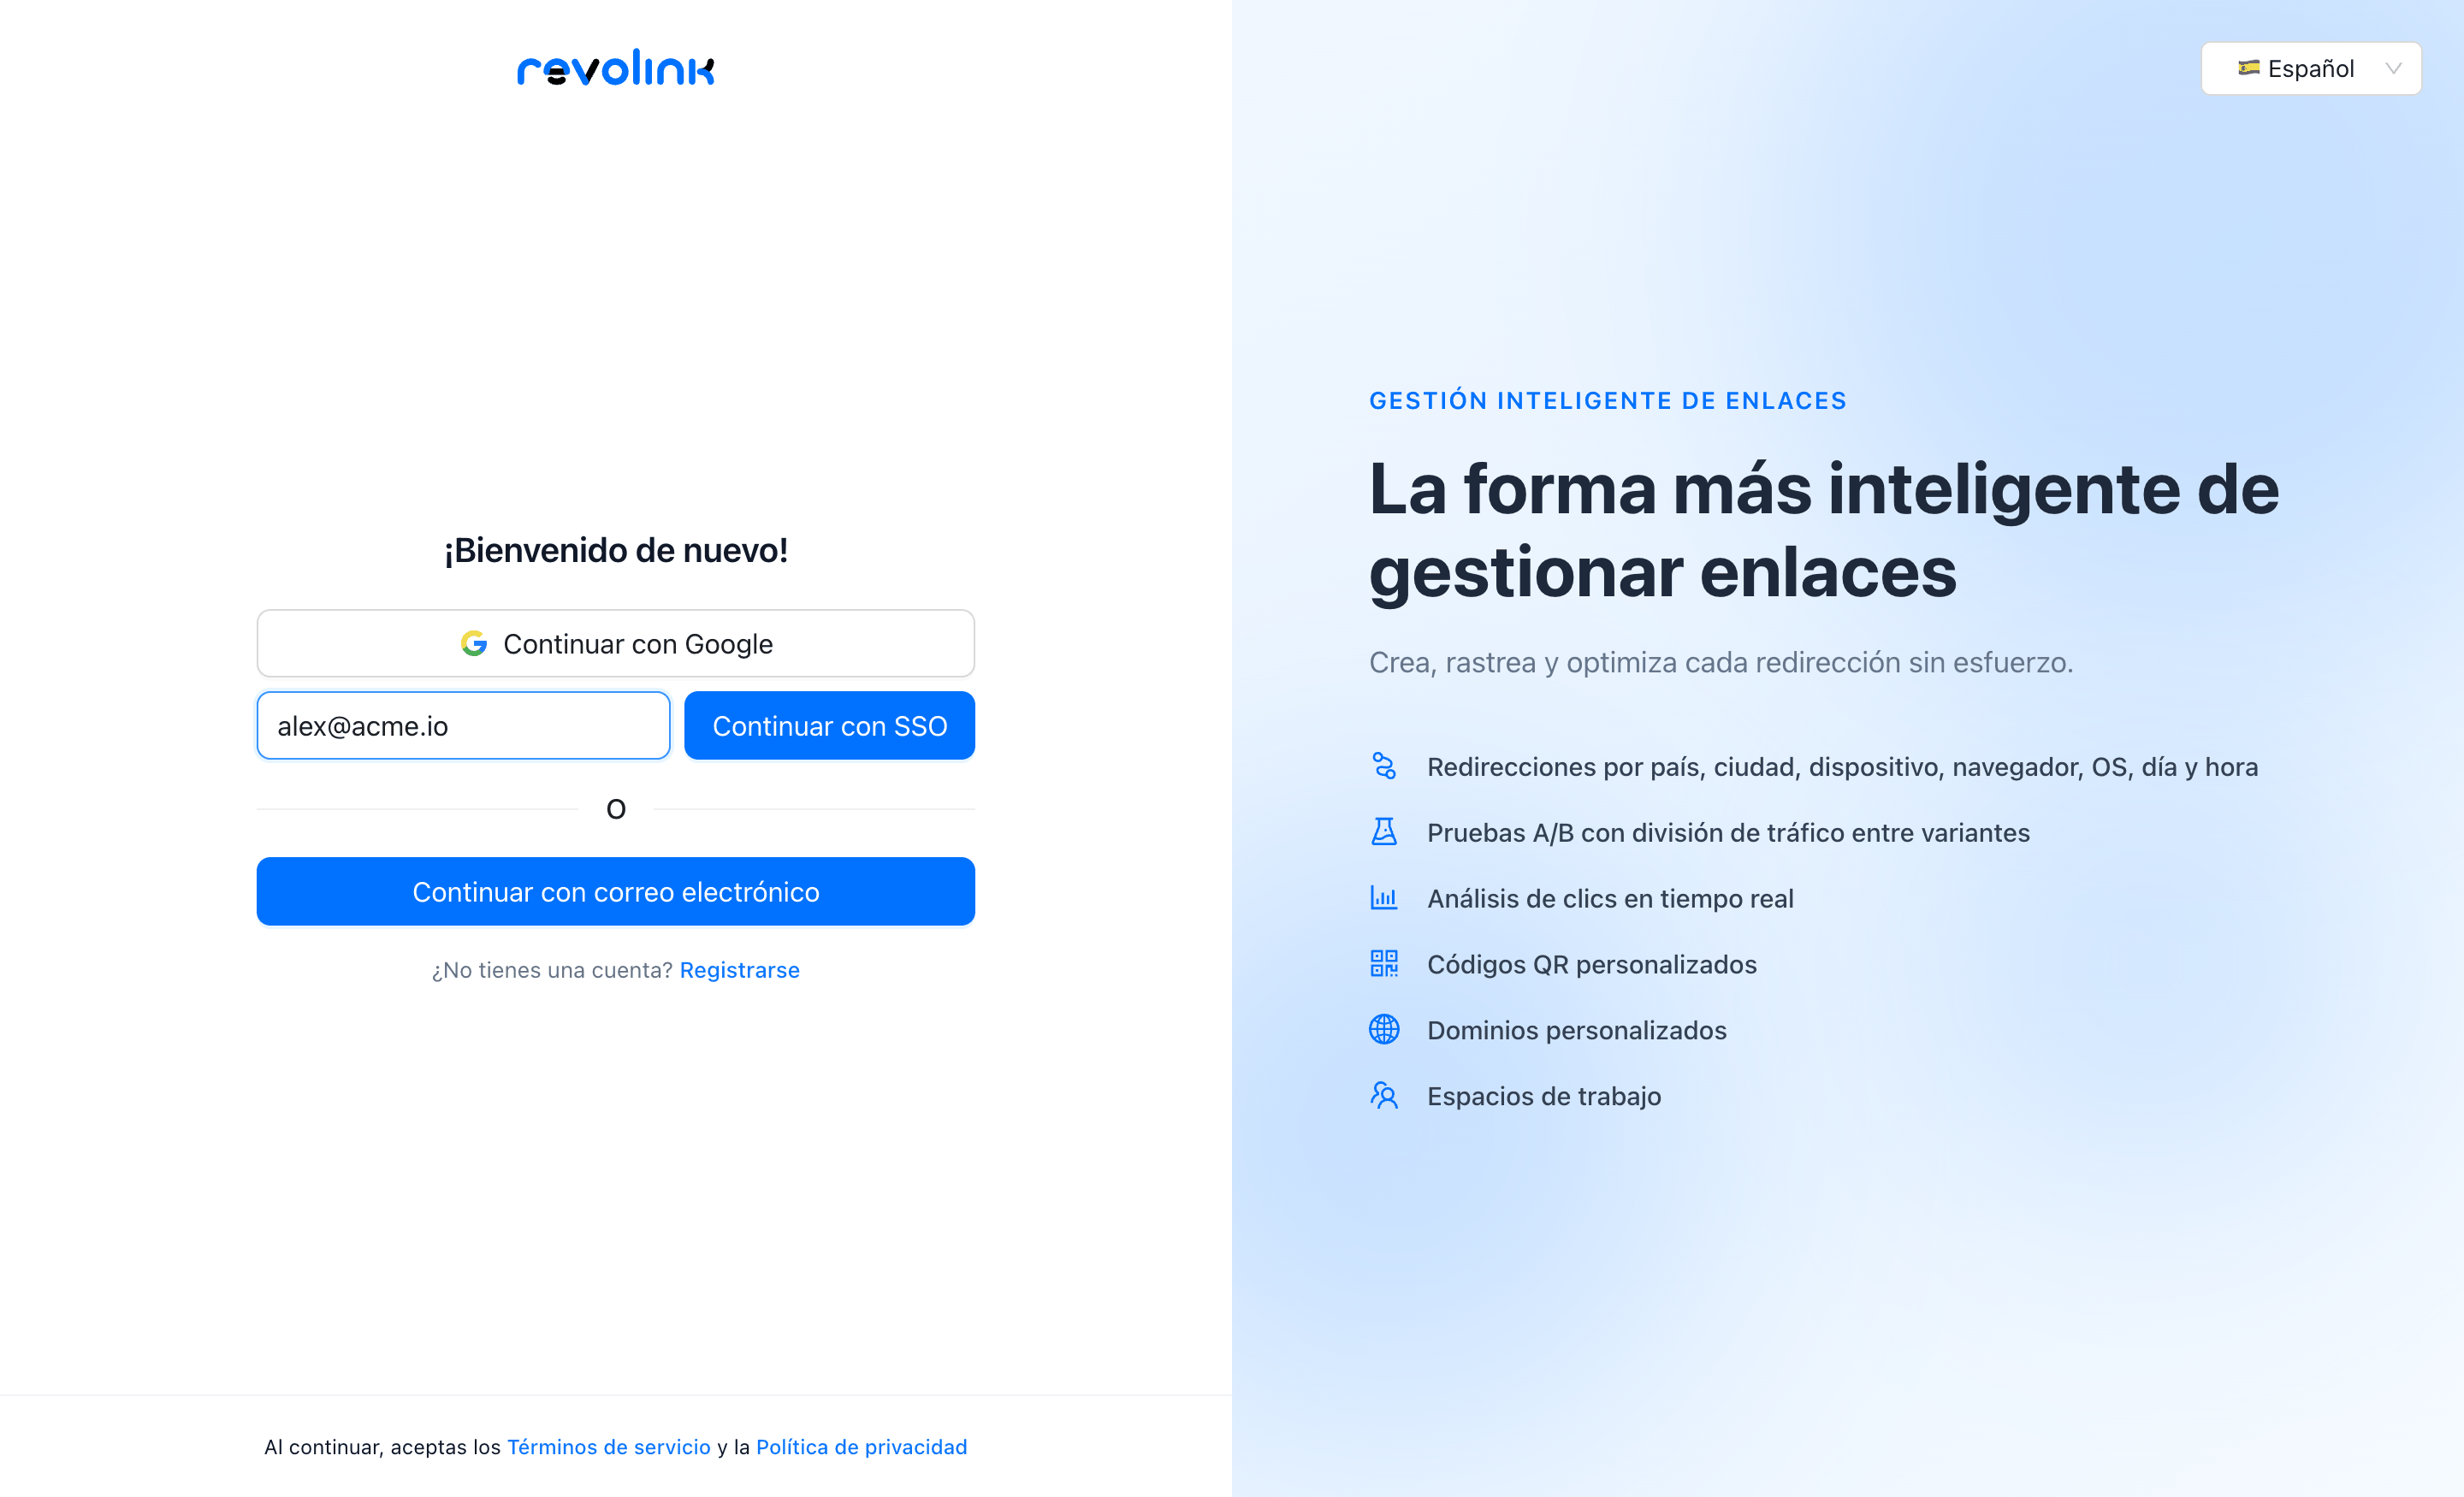
4. Tu equipo accede con su correo de trabajo
En la pantalla de acceso, los miembros escriben su correo de trabajo y continúan con SSO. Activa "Exigir SSO" cuando estés listo.
Qué puedes configurar
Los controles que hoy hay en la pestaña SSO.
Dos protocolos
Conecta con SAML 2.0 u OpenID Connect, el que admita tu proveedor de identidad.
Verificación de dominio
Demuestra que controlas un dominio de correo con un registro DNS TXT antes de que SSO lo use.
Certificado de firma
Sube un archivo .cer, .crt o .pem, o pega el certificado manualmente.
Rol por defecto
Elige el rol que reciben los nuevos miembros al entrar con SSO: Manager o Member.
Exigir SSO
Opcional. Los miembros con un dominio verificado son enviados a tu proveedor de identidad; como propietario conservas el acceso con contraseña.
Visibilidad
Consulta el último acceso con SSO y cuántas personas se unieron mediante SSO.
2
Protocolos: SAML 2.0 y OIDC
TXT
Un registro DNS demuestra el dominio
Prueba
Comprueba el acceso antes de exigirlo
Business
Plan con SSO
Preguntas frecuentes
¿Qué proveedores de identidad puedo usar?
Revolink se conecta mediante SAML 2.0 u OpenID Connect. Los ajustes de SSO nombran Okta, Entra ID, Google Workspace, Auth0 y Keycloak como ejemplos.
¿Qué plan incluye SSO?
El plan Business. El inicio de sesión único lo requiere y los demás planes no lo incluyen.
¿Tengo que demostrar que el dominio es mío?
Sí. Publicas un registro DNS TXT y lo verificas. Los proveedores de correo públicos, como Gmail, no se pueden usar para SSO.
¿Puedo probarlo antes de obligar a todos a usarlo?
Sí. Haz primero un acceso de prueba: no se crea ninguna cuenta y tu sesión no cambia. Exigir SSO es un interruptor aparte.
¿Qué pasa con las contraseñas cuando se exige SSO?
Los miembros con un dominio de correo verificado ya no pueden entrar con contraseña ni con Google; se les redirige a tu proveedor de identidad. Tú, como propietario del espacio de trabajo, siempre conservas el acceso con contraseña como respaldo.
¿Qué pasa si elimino la conexión SSO?
Los miembros vuelven a entrar con contraseña o con Google, y los dominios que añadiste siguen ahí. Quienes se unieron solo mediante SSO aún no tienen contraseña, así que usan "¿Olvidaste tu contraseña?" para crear una.
Descubre más funciones de Revolink
¿Listo para empezar con Revolink?
Únete a equipos y creadores que controlan cada clic con enrutamiento inteligente. Lanza campañas más inteligentes, optimiza el tráfico en tiempo real y crece sin límites.
Empieza gratisPlan gratuito · Sin tarjeta de crédito · Cancela cuando quieras
¿Ya tienes enlaces? Impórtalos