Login único (SSO) - Seu provedor de identidade, o login da sua equipe
Deixe sua equipe entrar no Revolink pelo provedor de identidade que você já usa - SAML 2.0 ou OpenID Connect, sem senhas separadas para gerenciar.
Última atualização: outubro de 2026
Vindo de outro encurtador? Veja como migrar seus links
Seu provedor de identidade
Okta, Entra ID, Google Workspace, Auth0, Keycloak
Revolink SSO
SAML 2.0 ou OpenID Connect
Sua equipe
Login com o e-mail de trabalho
Sem SSO
Mais uma senha para mais uma ferramenta.
Cada colega guarda mais uma senha para mais uma ferramenta.
O acesso ao Revolink fica fora do provedor de identidade que sua empresa já gerencia.
Nada prova que um login vem do domínio de e-mail da sua empresa.
Com SSO
O Revolink autentica as pessoas pelo seu provedor de identidade.
Seus colegas digitam o e-mail de trabalho na tela de login e continuam com SSO.
Você adiciona seu domínio de e-mail uma vez e prova que ele é seu com um registro DNS TXT.
Ative "Exigir SSO" e os membros com domínio verificado são redirecionados ao seu provedor de identidade.
Como proprietário do workspace, você sempre mantém o acesso por senha como alternativa.
Configure em quatro passos
Clique em qualquer captura de tela para ampliar.
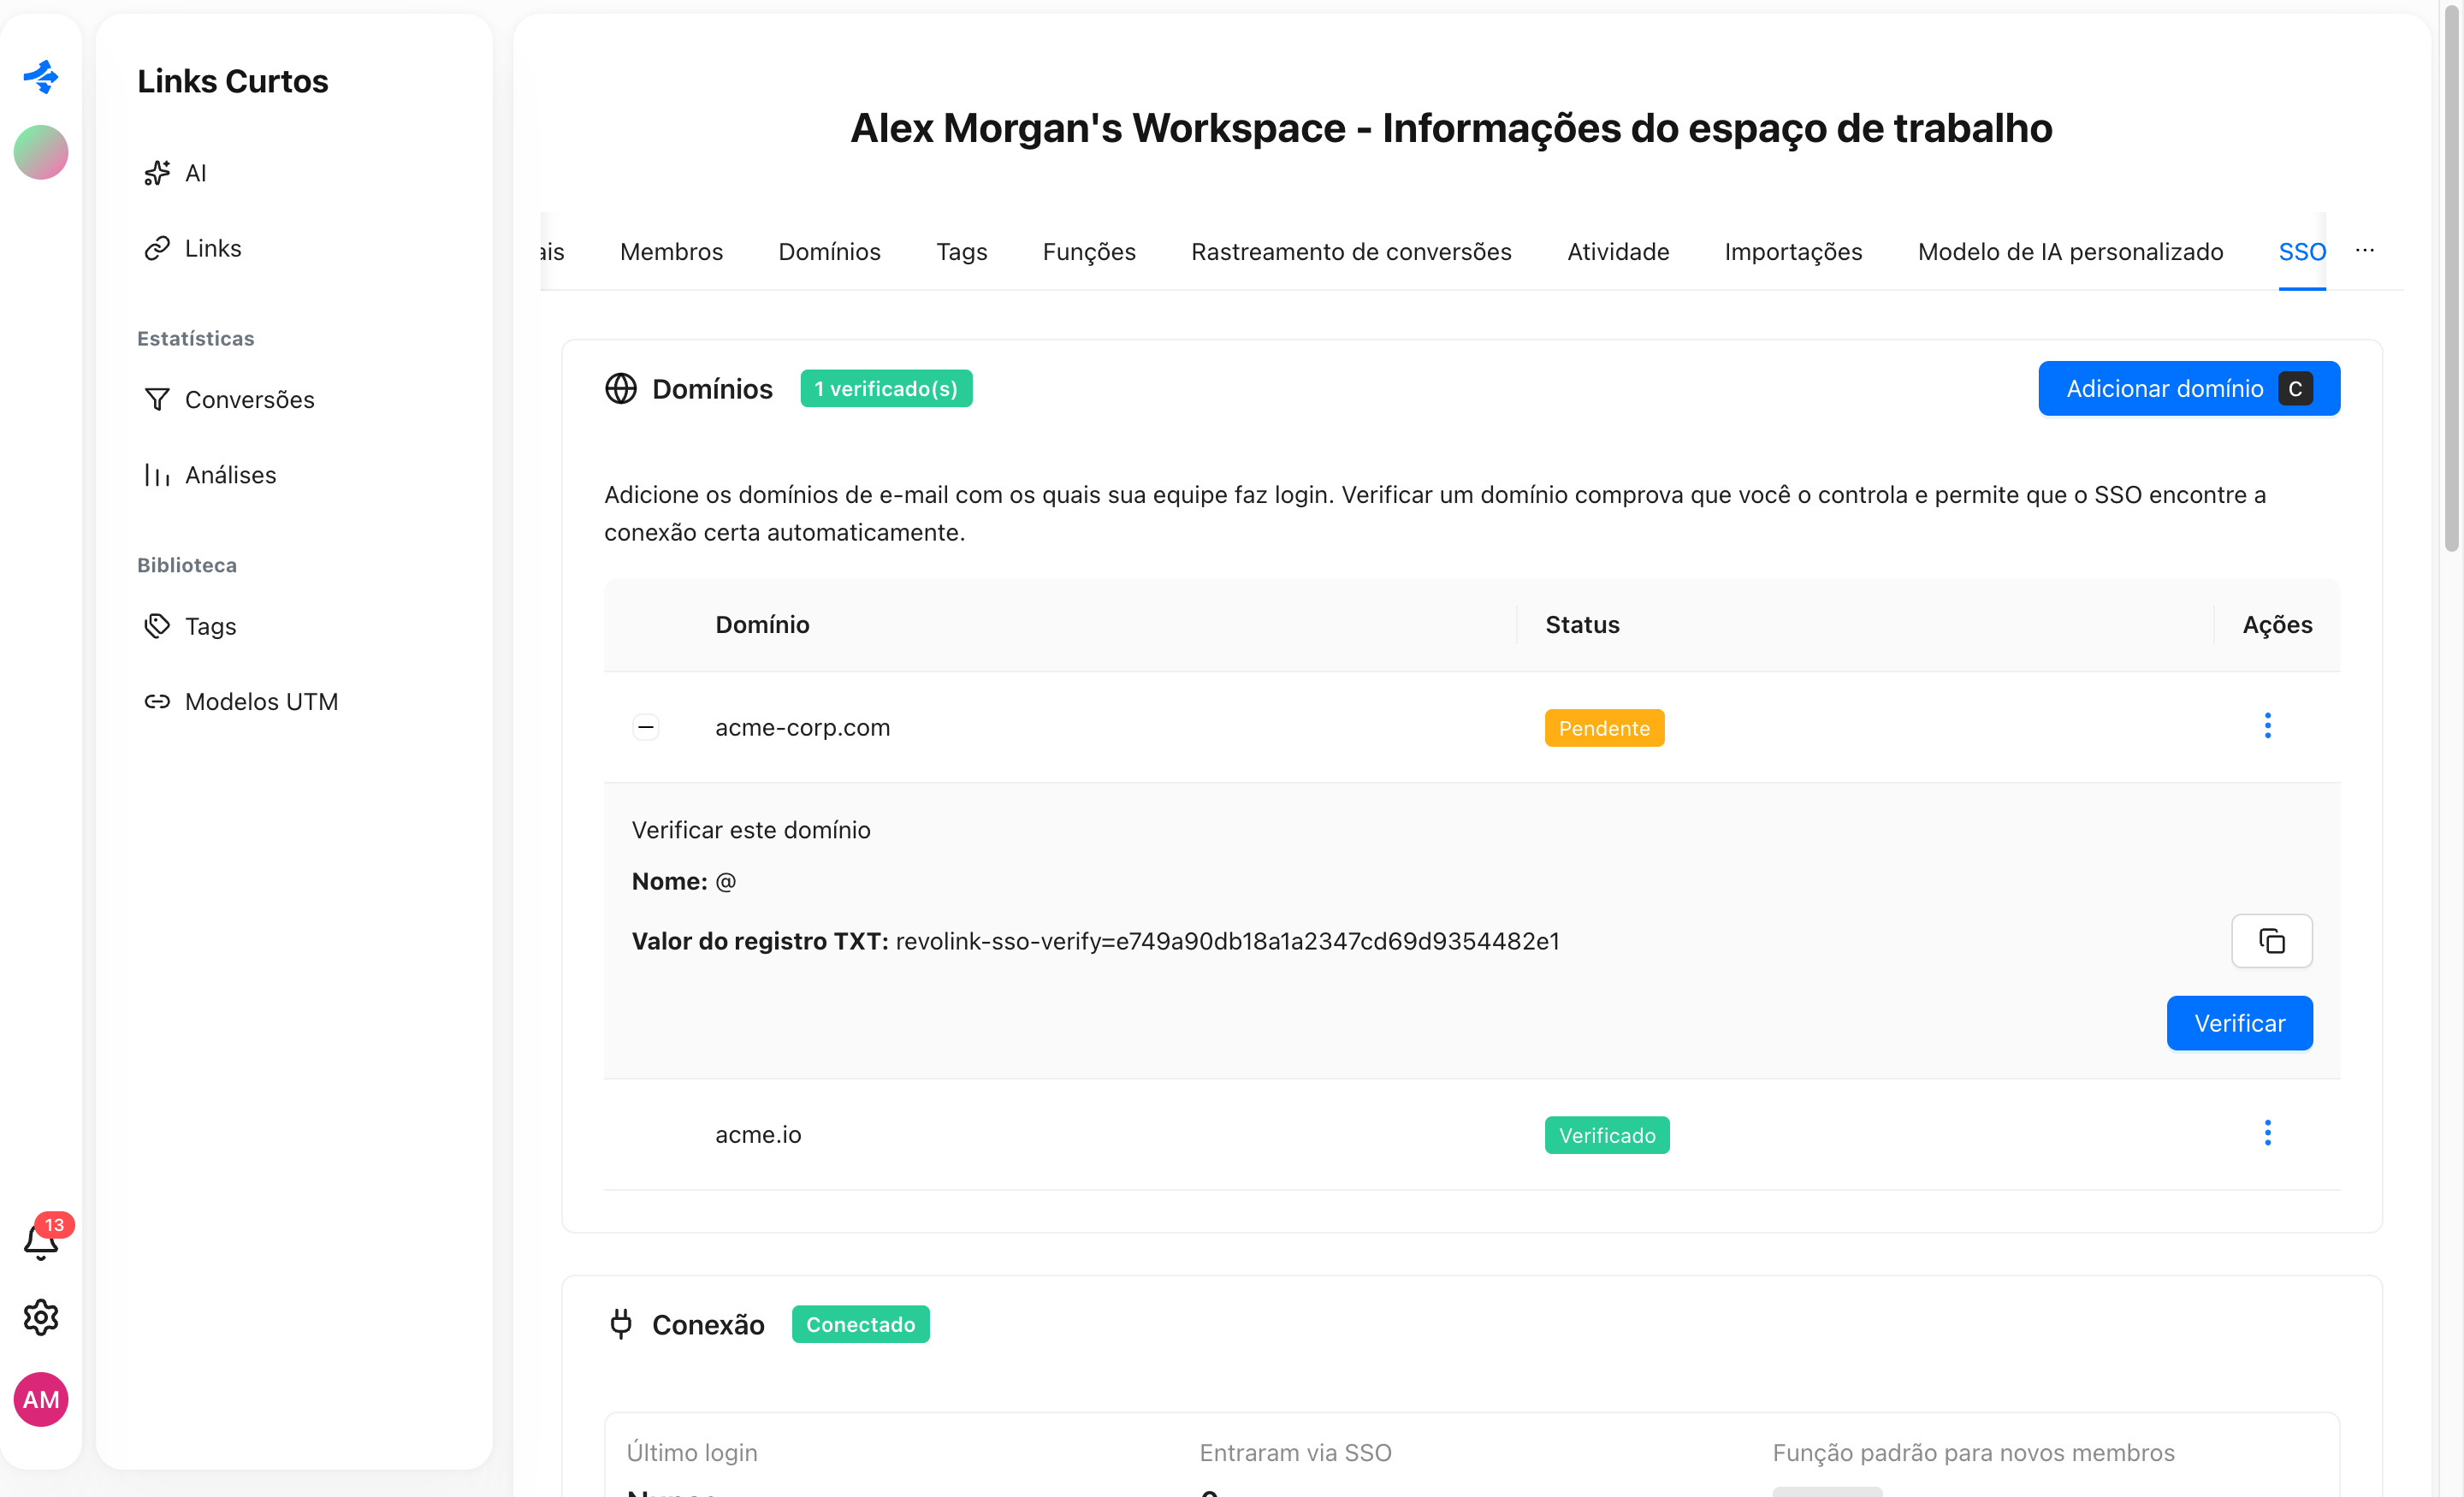
1. Verifique seu domínio de e-mail
Adicione o domínio com o qual sua equipe entra. O Revolink fornece um registro DNS TXT (nome @ e um valor) para publicar; assim que ele é encontrado, o domínio passa a Verificado. Provedores de e-mail públicos, como o Gmail, não podem ser usados.
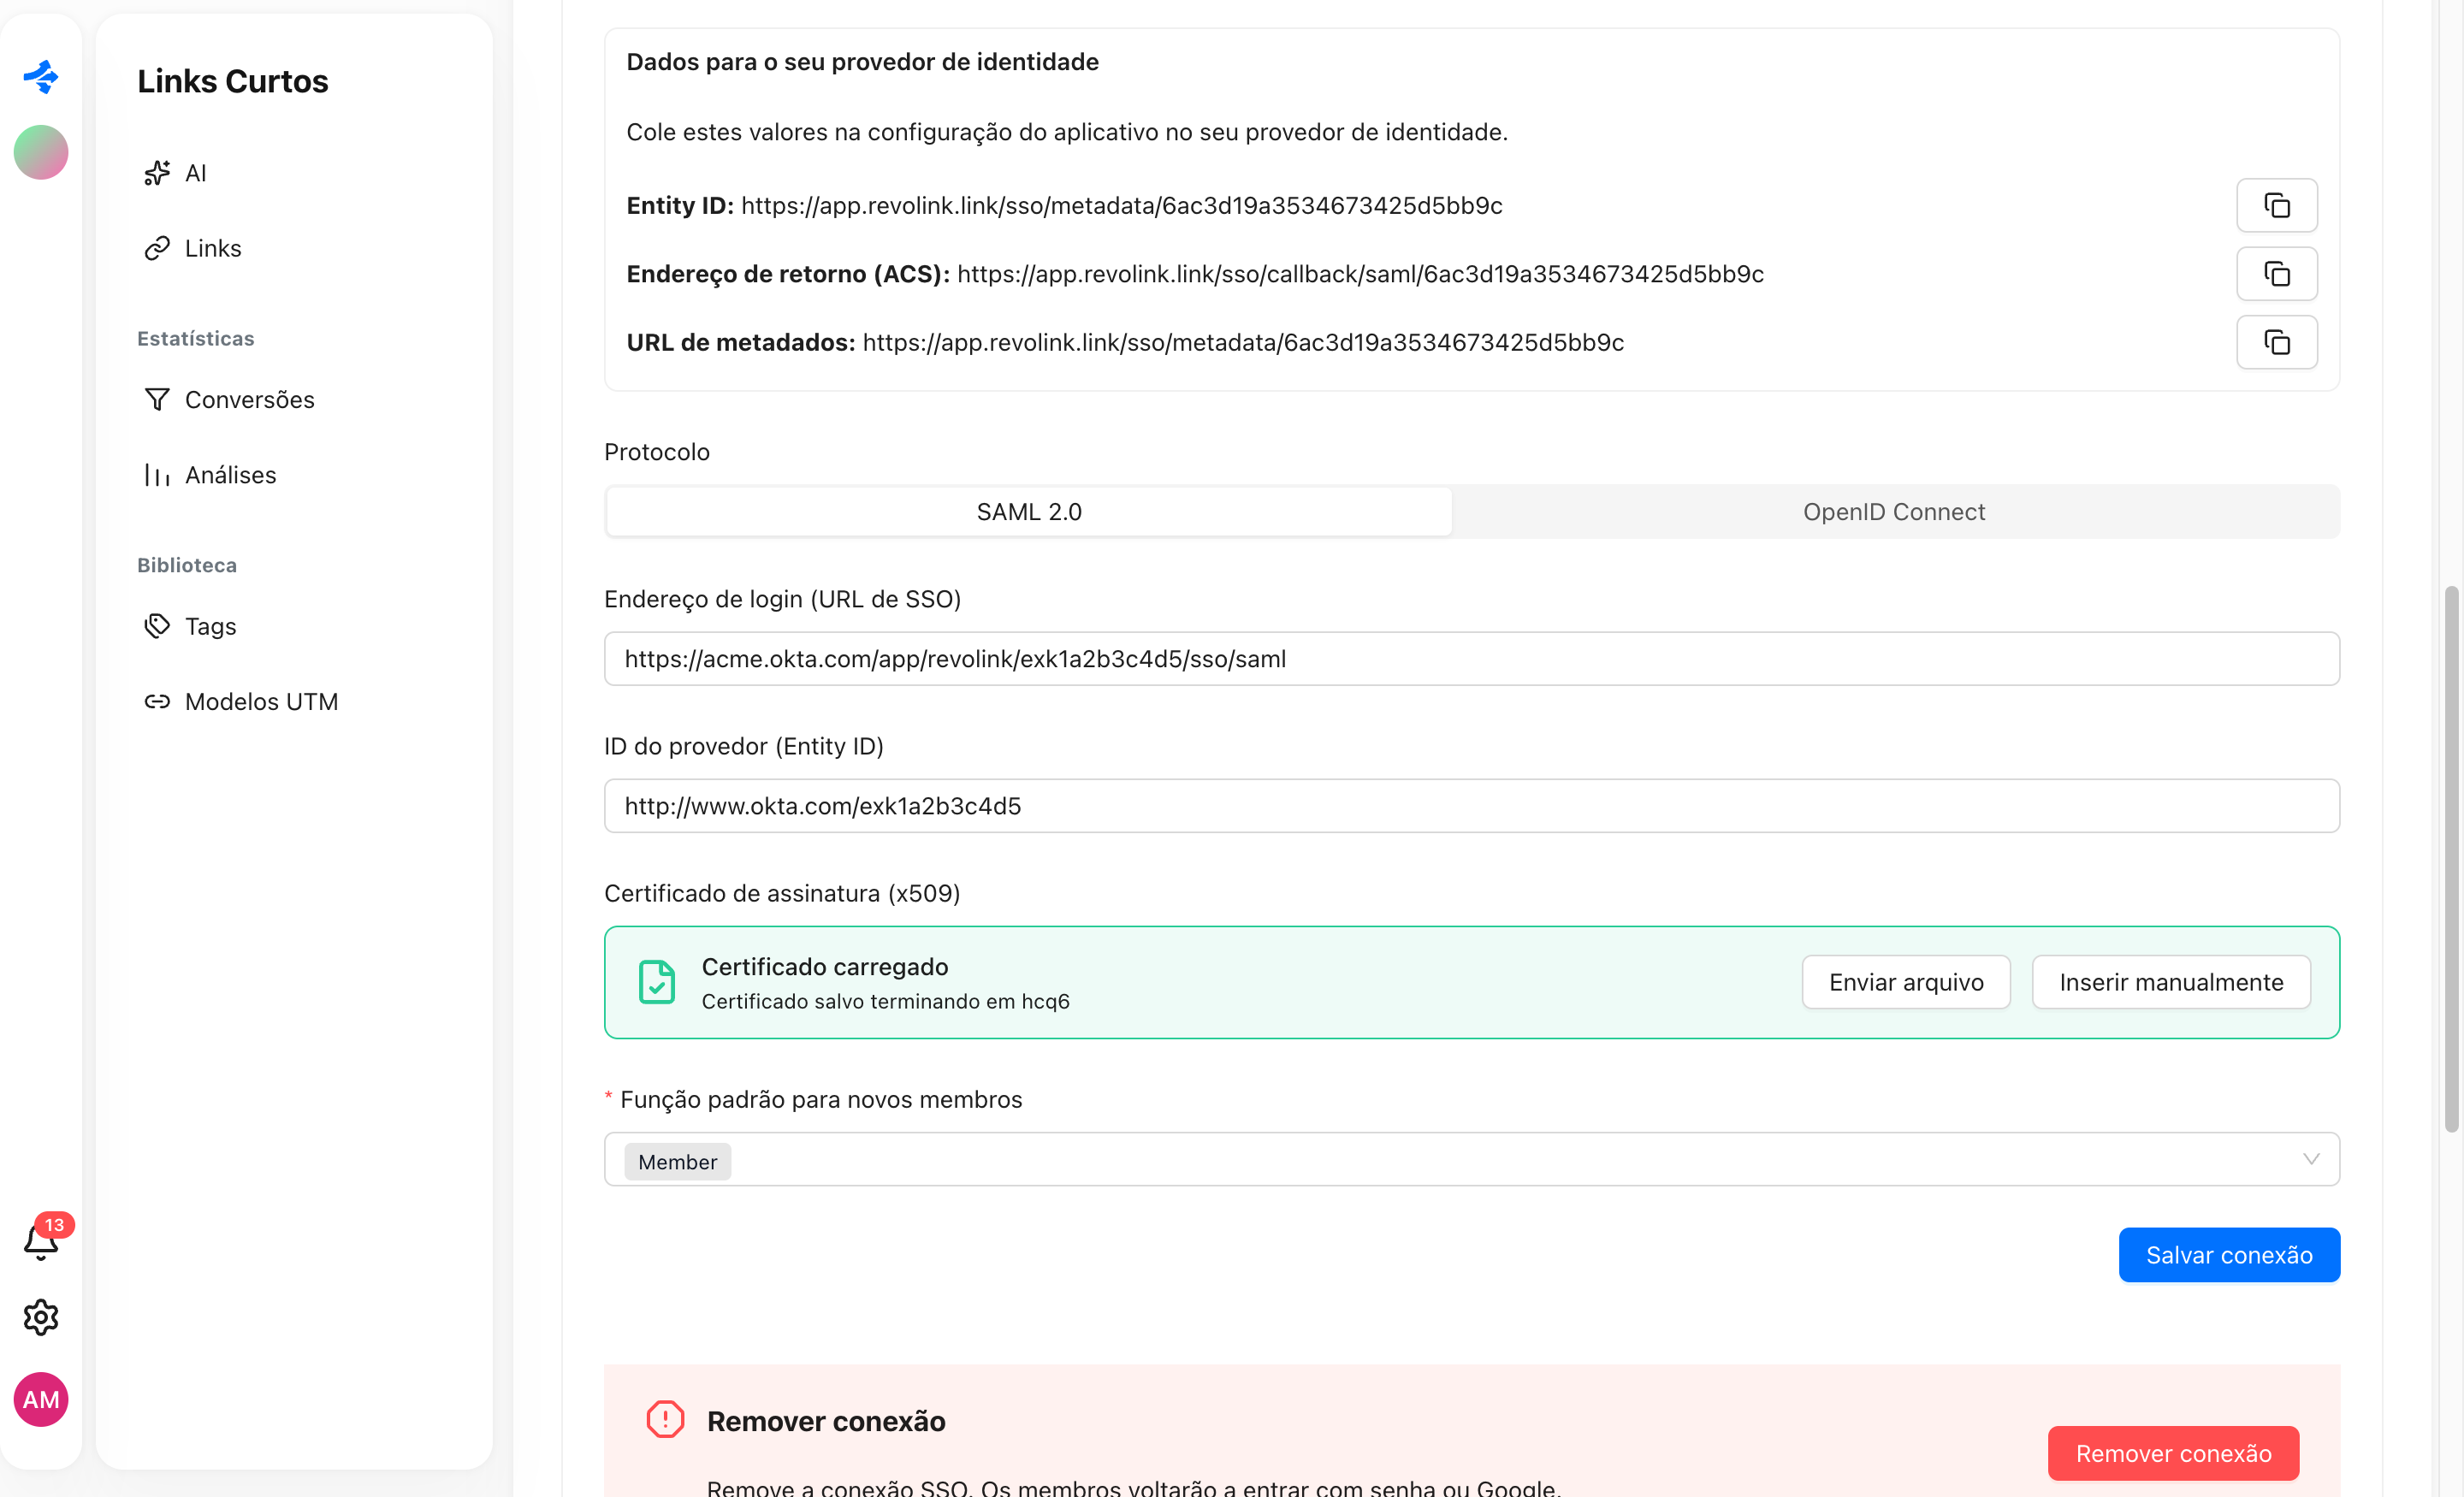
2. Conecte seu provedor de identidade
Escolha SAML 2.0 ou OpenID Connect e cole o endereço de login e o ID do seu provedor. Envie o certificado de assinatura (.cer, .crt ou .pem) ou cole-o manualmente e escolha a função do workspace padrão dos novos membros. O Entity ID, a URL de resposta (ACS) e a URL de metadados para o app do seu provedor aparecem logo acima do formulário.
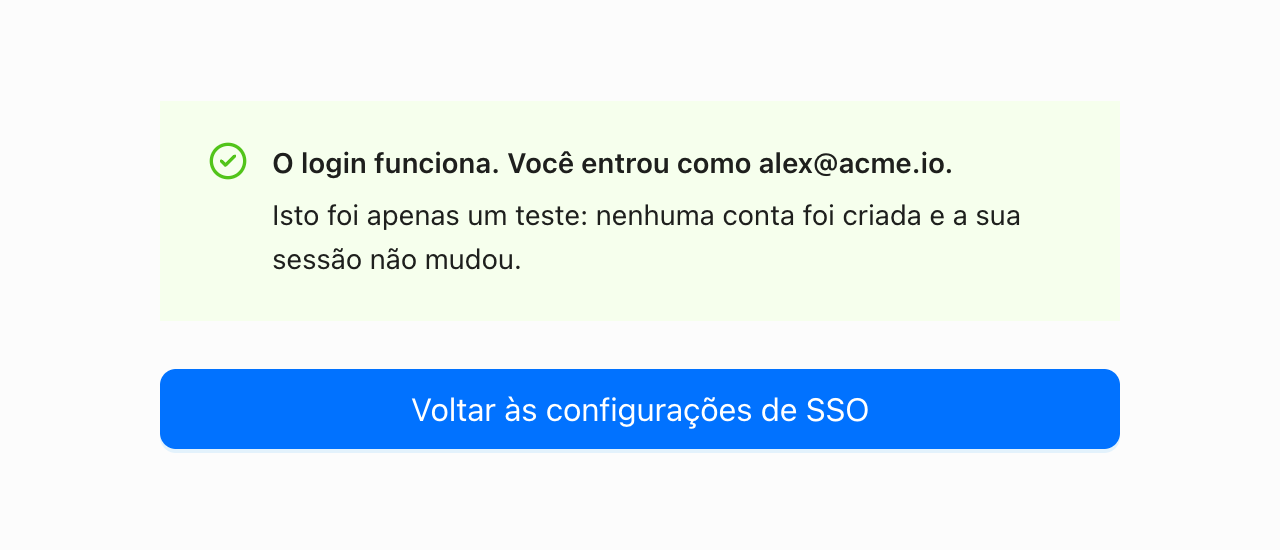
3. Teste o login primeiro
Faça um login de teste antes de exigir qualquer coisa. Ele confirma que o login funciona: nenhuma conta é criada e a sua sessão não muda.
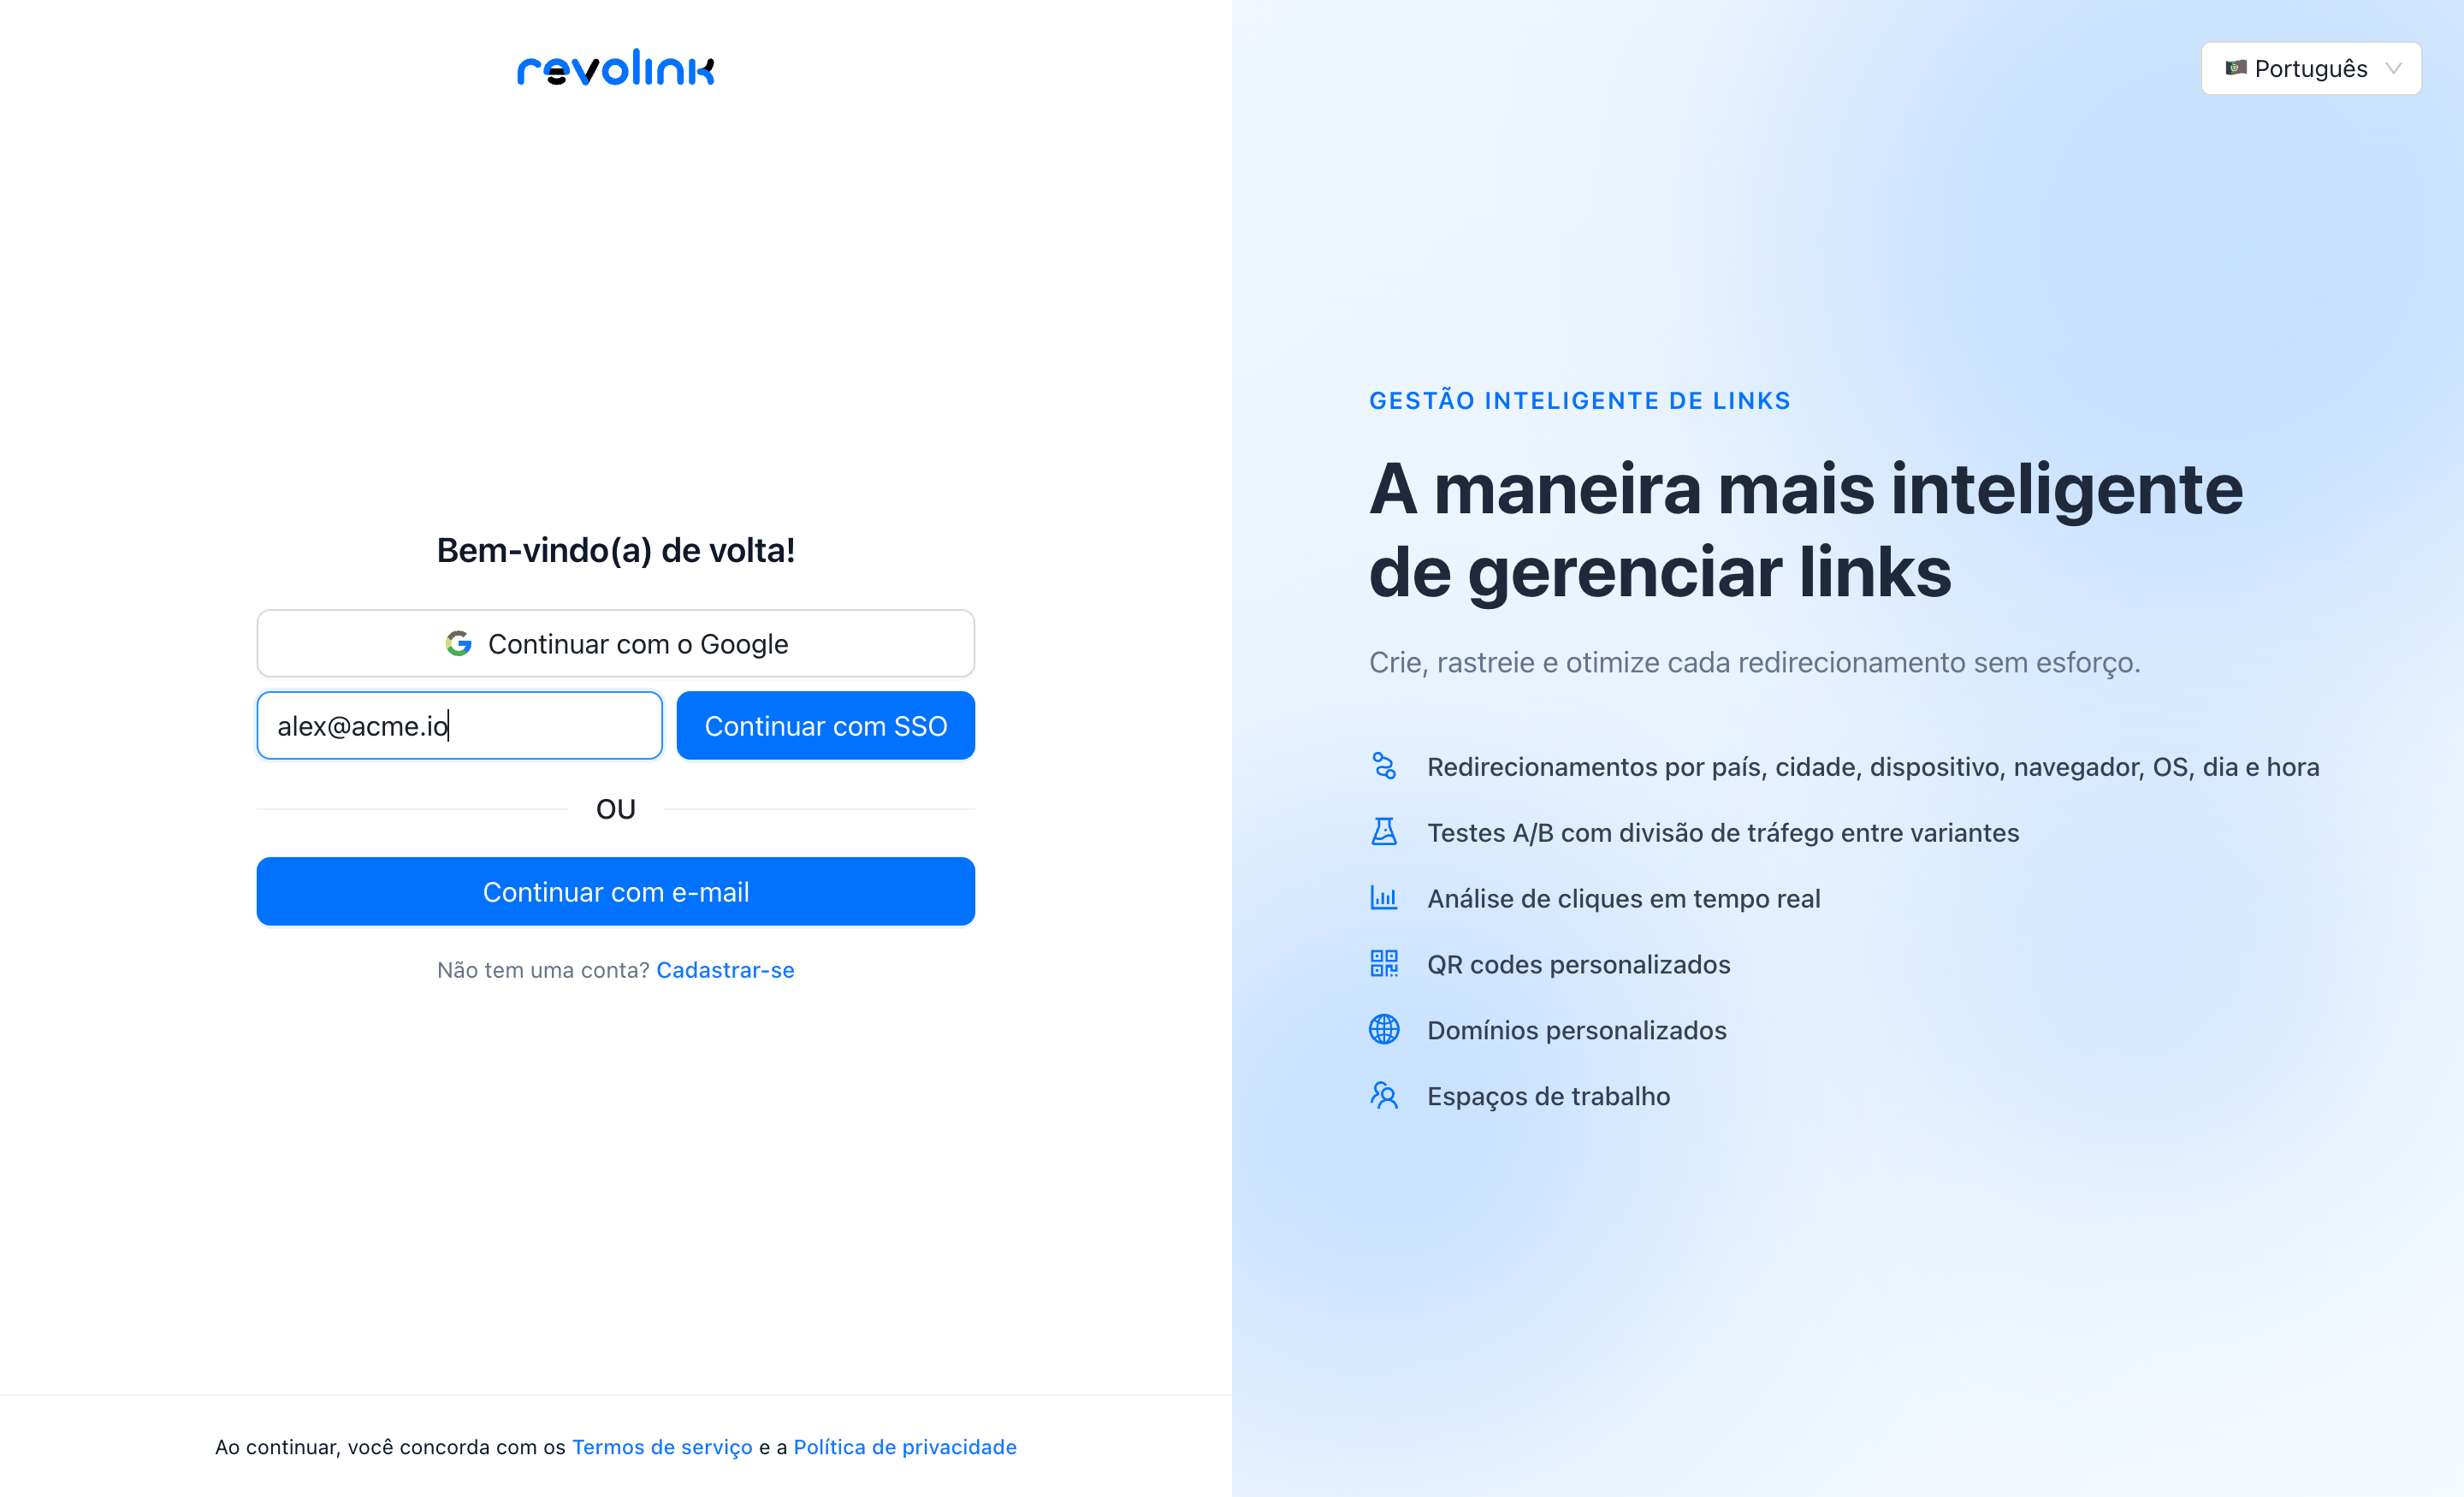
4. Sua equipe entra com o e-mail de trabalho
Na tela de login, os membros digitam o e-mail de trabalho e continuam com SSO. Ative "Exigir SSO" quando estiver pronto.
O que você pode configurar
Os controles que existem hoje na aba SSO.
Dois protocolos
Conecte por SAML 2.0 ou OpenID Connect, o que seu provedor de identidade suportar.
Verificação de domínio
Prove que você controla um domínio de e-mail com um registro DNS TXT antes de o SSO usá-lo.
Certificado de assinatura
Envie um arquivo .cer, .crt ou .pem, ou cole o certificado manualmente.
Função padrão
Escolha a função que os novos membros recebem ao entrar por SSO: Manager ou Member.
Exigir SSO
Opcional. Membros com domínio verificado são enviados ao seu provedor de identidade; como proprietário, você mantém o acesso por senha.
Visibilidade
Veja o último login por SSO e quantas pessoas entraram por SSO.
2
Protocolos: SAML 2.0 e OIDC
TXT
Um registro DNS prova o domínio
Teste
Confira o login antes de exigir
Business
Plano com SSO
Perguntas frequentes
Quais provedores de identidade posso usar?
O Revolink se conecta por SAML 2.0 ou OpenID Connect. As configurações de SSO citam Okta, Entra ID, Google Workspace, Auth0 e Keycloak como exemplos.
Qual plano inclui SSO?
O plano Business. O login único exige esse plano e os demais não o incluem.
Preciso provar que o domínio é meu?
Sim. Você publica um registro DNS TXT e o verifica. Provedores de e-mail públicos, como o Gmail, não podem ser usados no SSO.
Posso testar antes de obrigar todo mundo a usar?
Sim. Faça primeiro um login de teste: nenhuma conta é criada e a sua sessão não muda. Exigir SSO é uma chave separada.
O que acontece com as senhas quando o SSO é exigido?
Membros com domínio de e-mail verificado deixam de poder entrar com senha ou com o Google; eles são redirecionados ao seu provedor de identidade. Você, como proprietário do workspace, sempre mantém o acesso por senha como alternativa.
E se eu remover a conexão SSO?
Os membros voltam a entrar com senha ou com o Google, e os domínios que você adicionou continuam lá. Quem entrou apenas por SSO ainda não tem senha, então usa "Esqueceu a senha?" para criar uma.
Explore mais recursos do Revolink
Pronto para começar com o Revolink?
Junte-se a equipes e criadores que controlam cada clique com roteamento inteligente. Lance campanhas mais inteligentes, otimize o tráfego em tempo real e cresça sem limites.
Comece gratuitamentePlano grátis · Sem cartão de crédito · Cancele a qualquer momento
Já tem links? Importe-os